
Port knocking für iPhone, iPad, Mac und Apple Watch
Klopfen. Die Tür öffnet sich.
Secret Knock öffnet die verborgenen Ports deines Servers mit einem geheimen Klopfen — einer knockd-Sequenz, einer fwknop Single Packet Authorization, Ping-Größen für MikroTik oder einem DrayTek Vigor-Code — von deinem iPhone, deinem Mac oder deinem Handgelenk aus. Anschließend prüft es den Port und übergibt an SSH.
iPhone und iPad mit iOS 18 oder neuer · Mac mit macOS 15 oder neuer · Apple Watch mit watchOS 11 oder neuer


So funktioniert es
-
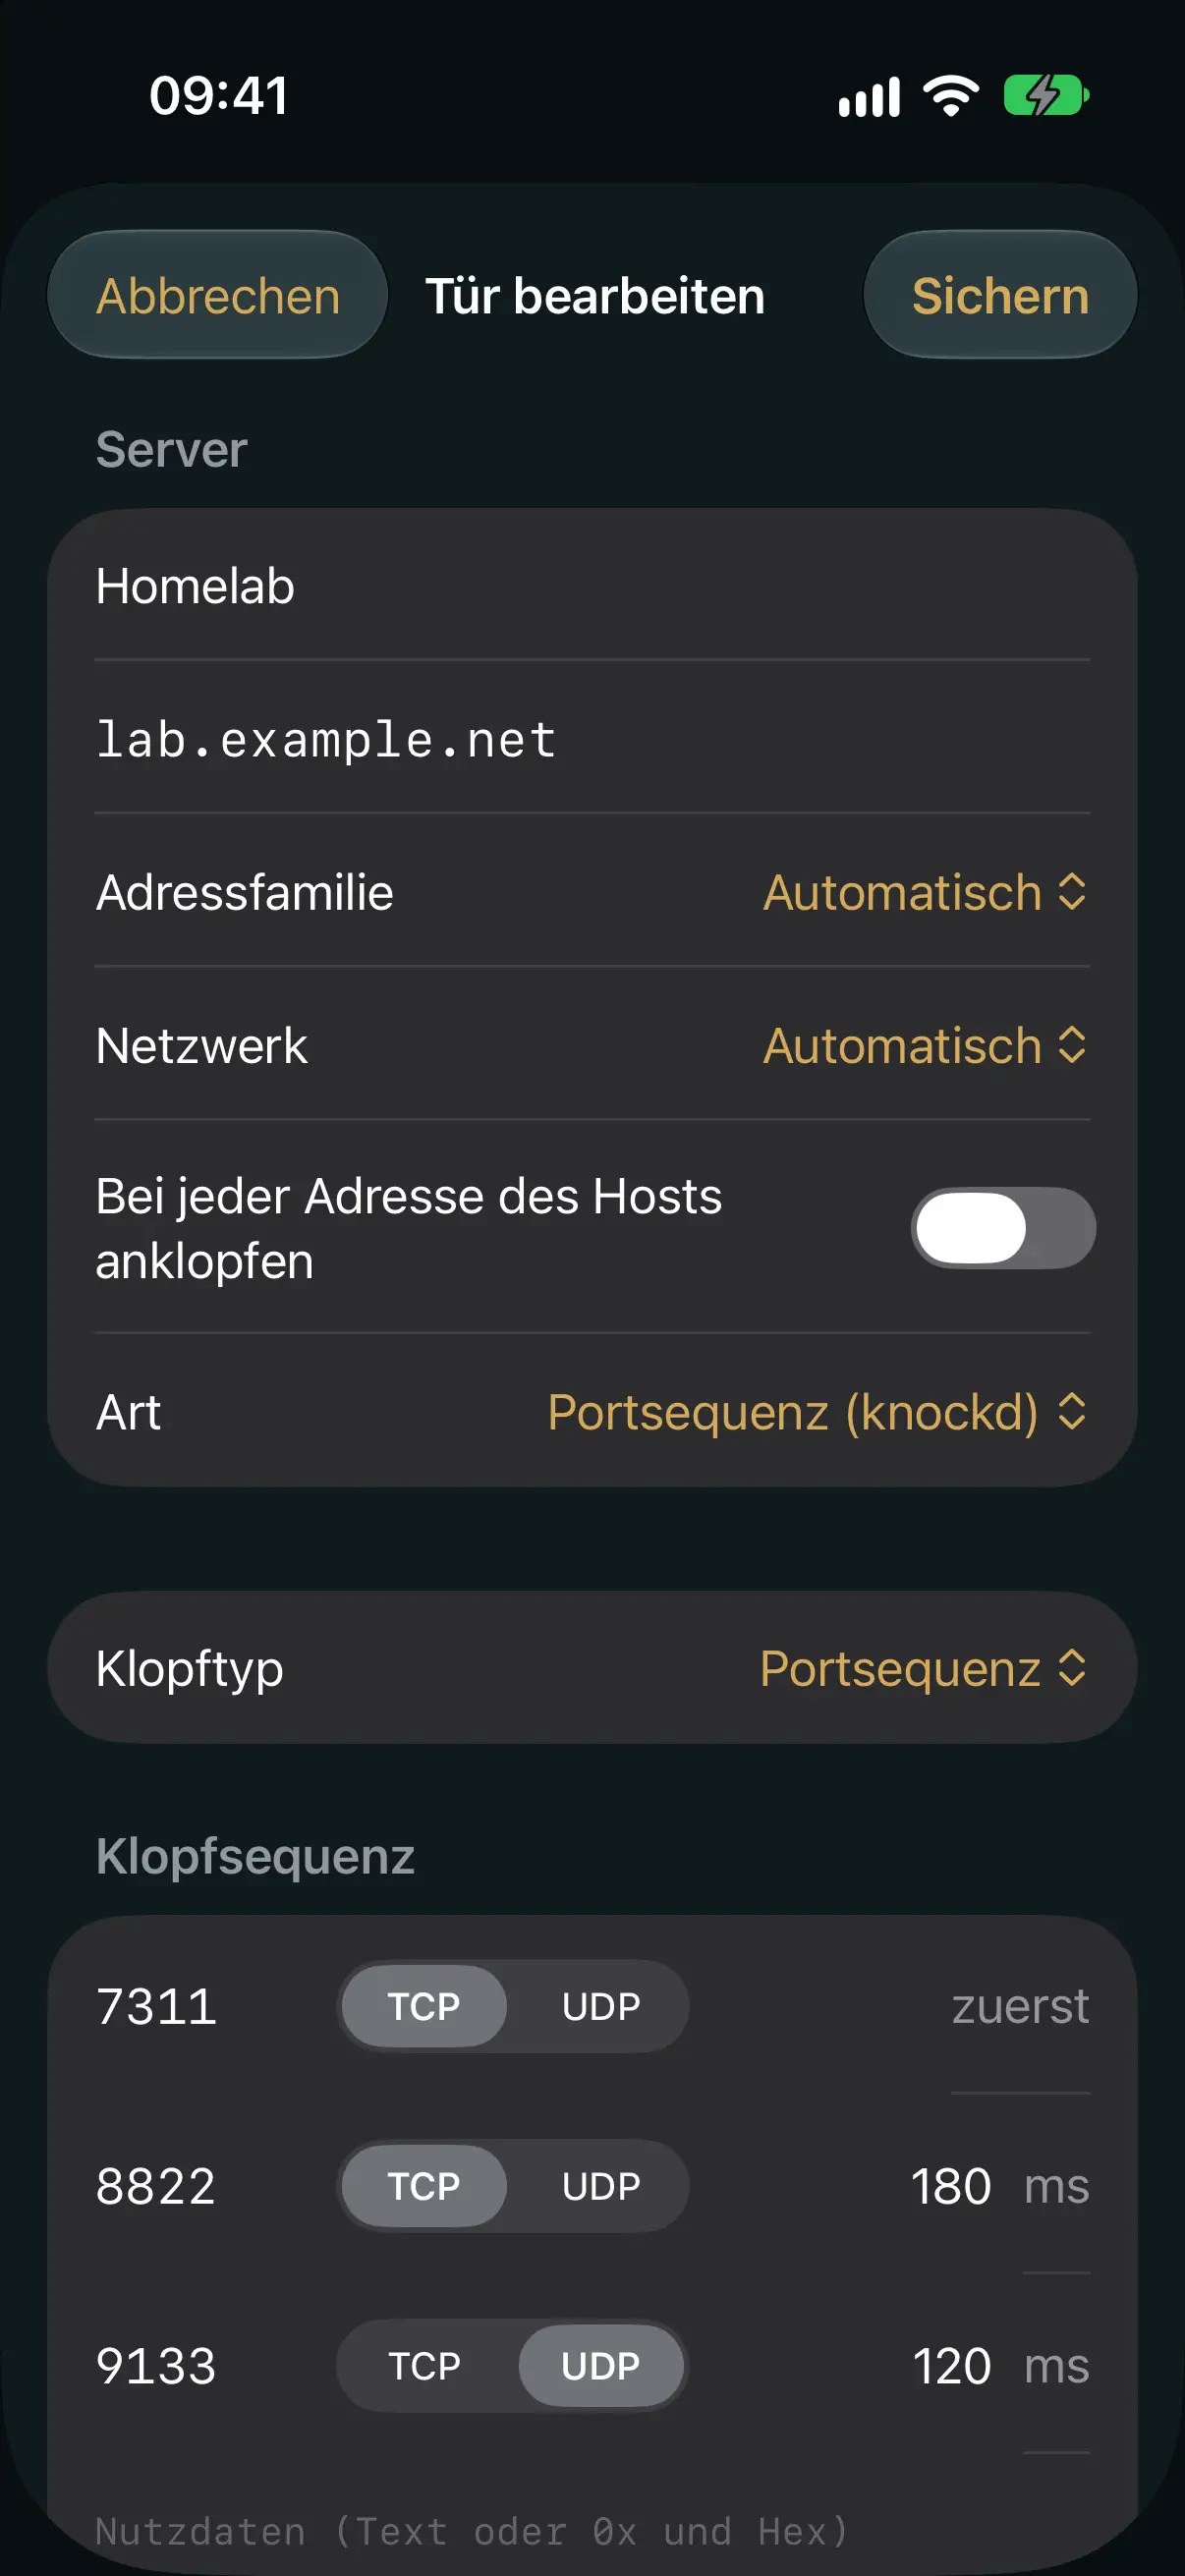
Deine Tür hinzufügen
Gib eine knockd-Sequenz ein — TCP- und UDP-Ports, Verzögerungen, Nutzdaten —, einen fwknop SPA-Schlüssel, Ping-Größen oder einen DrayTek Vigor TOTP-Schlüssel. Starte mit einer Vorlage oder importiere deine knockd.conf oder .fwknoprc.
-
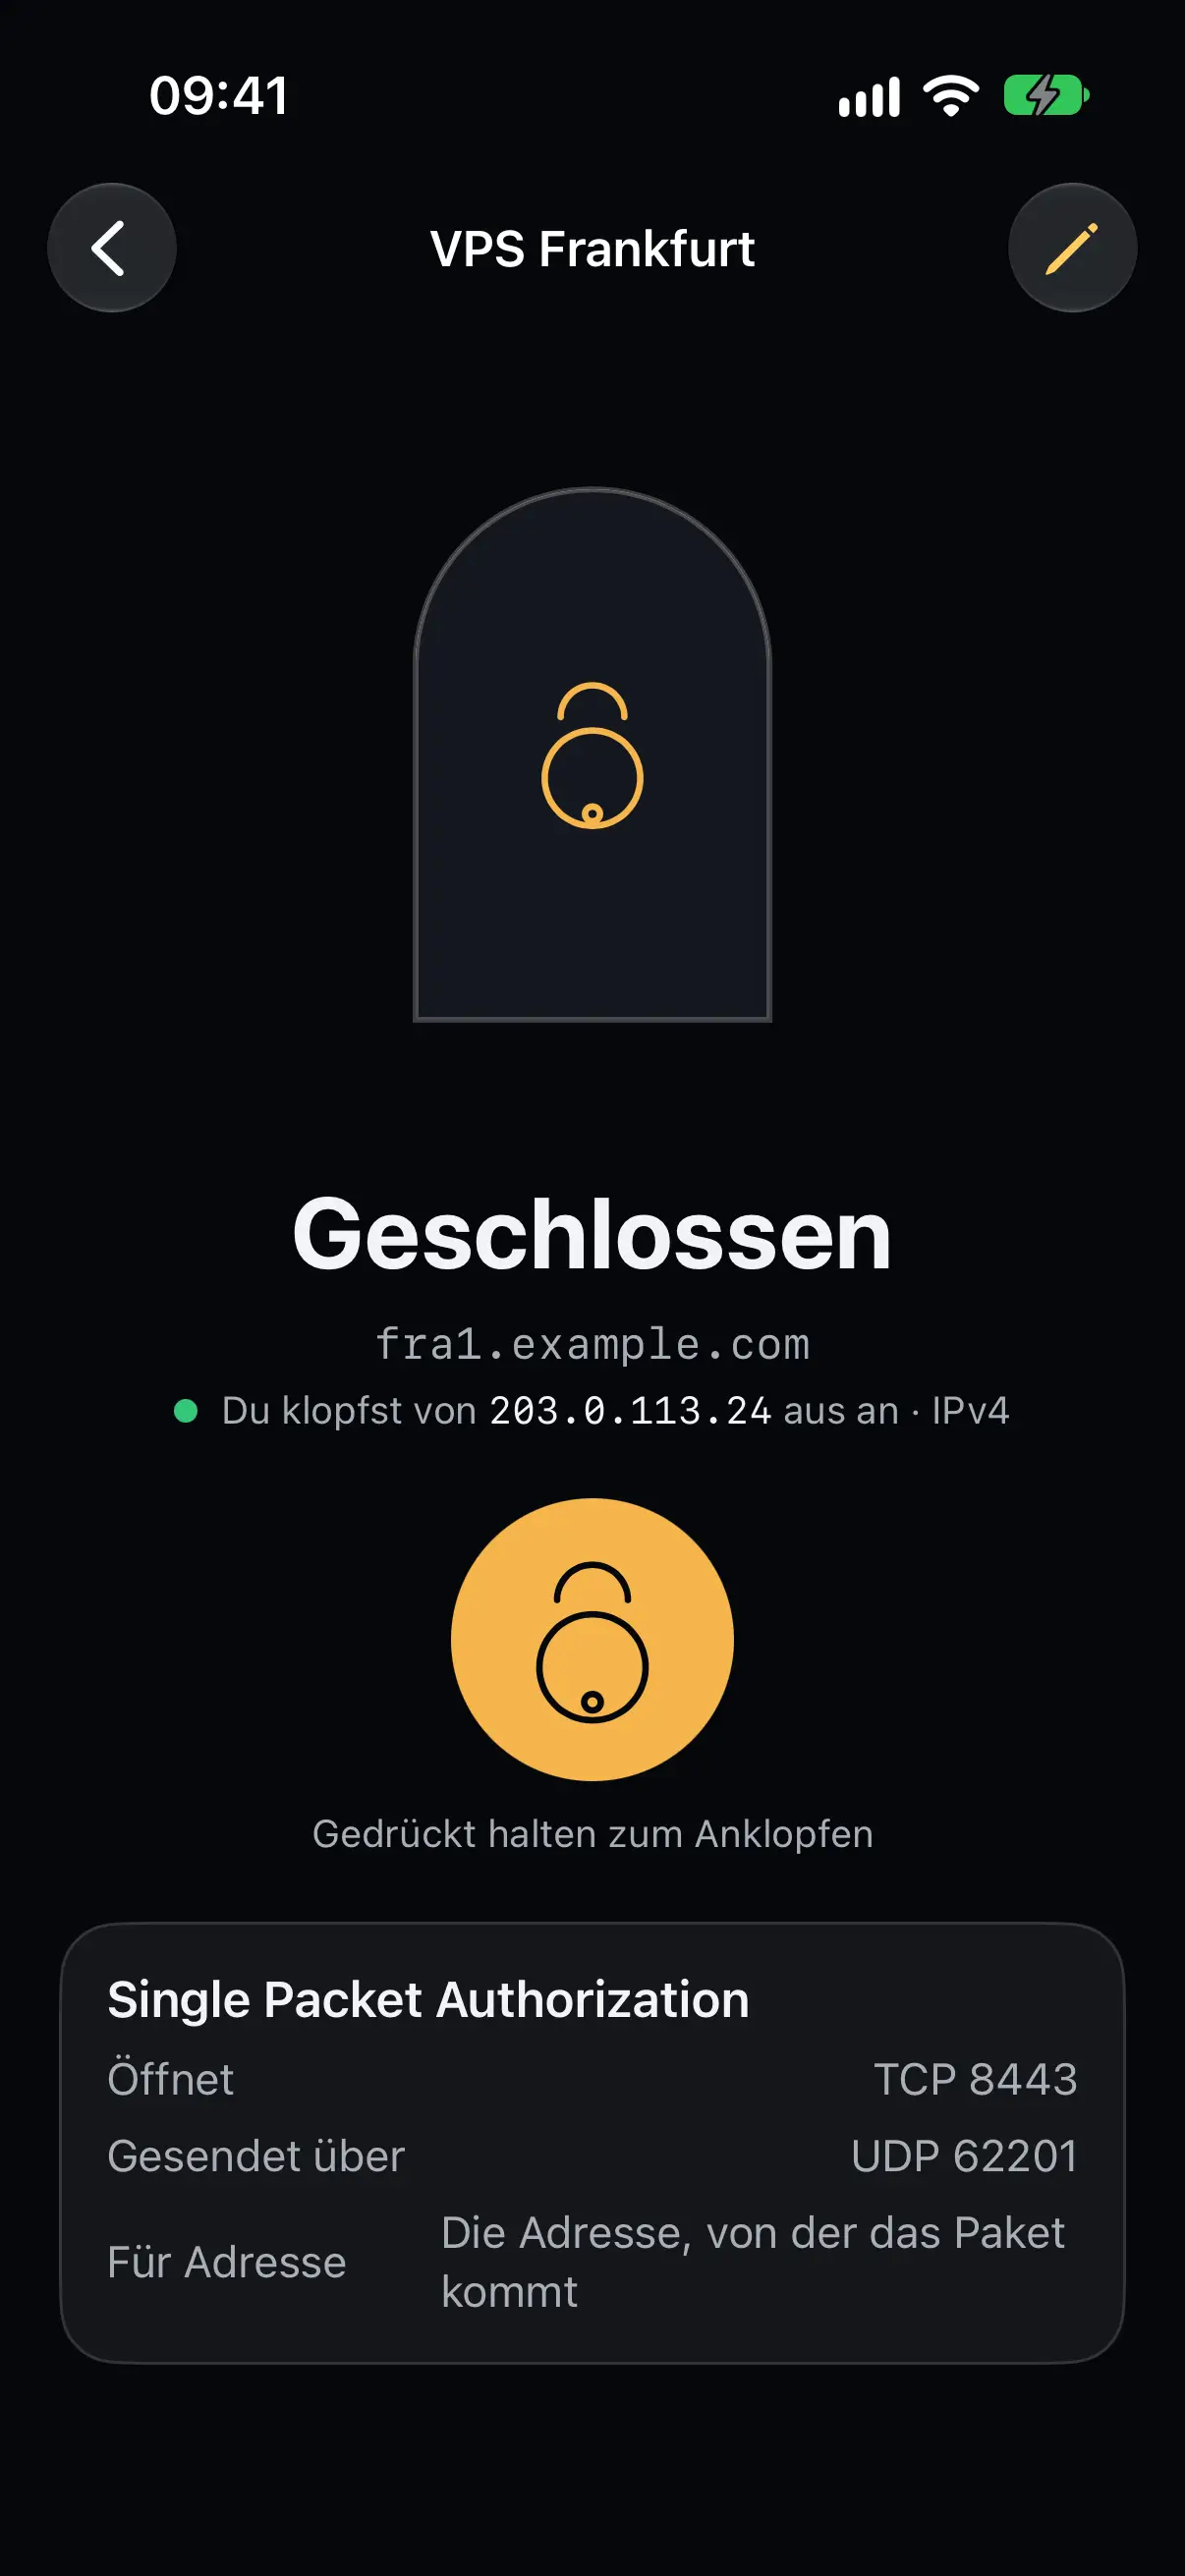
Gedrückt halten zum Anklopfen
Jedes Anklopfen kommt mit einem Tippen in deiner Hand an. Oder klopfe über die Apple Watch, ein Widget, das Kontrollzentrum, Siri oder die Aktionstaste an — auf dem Mac über die Menüleiste.
-
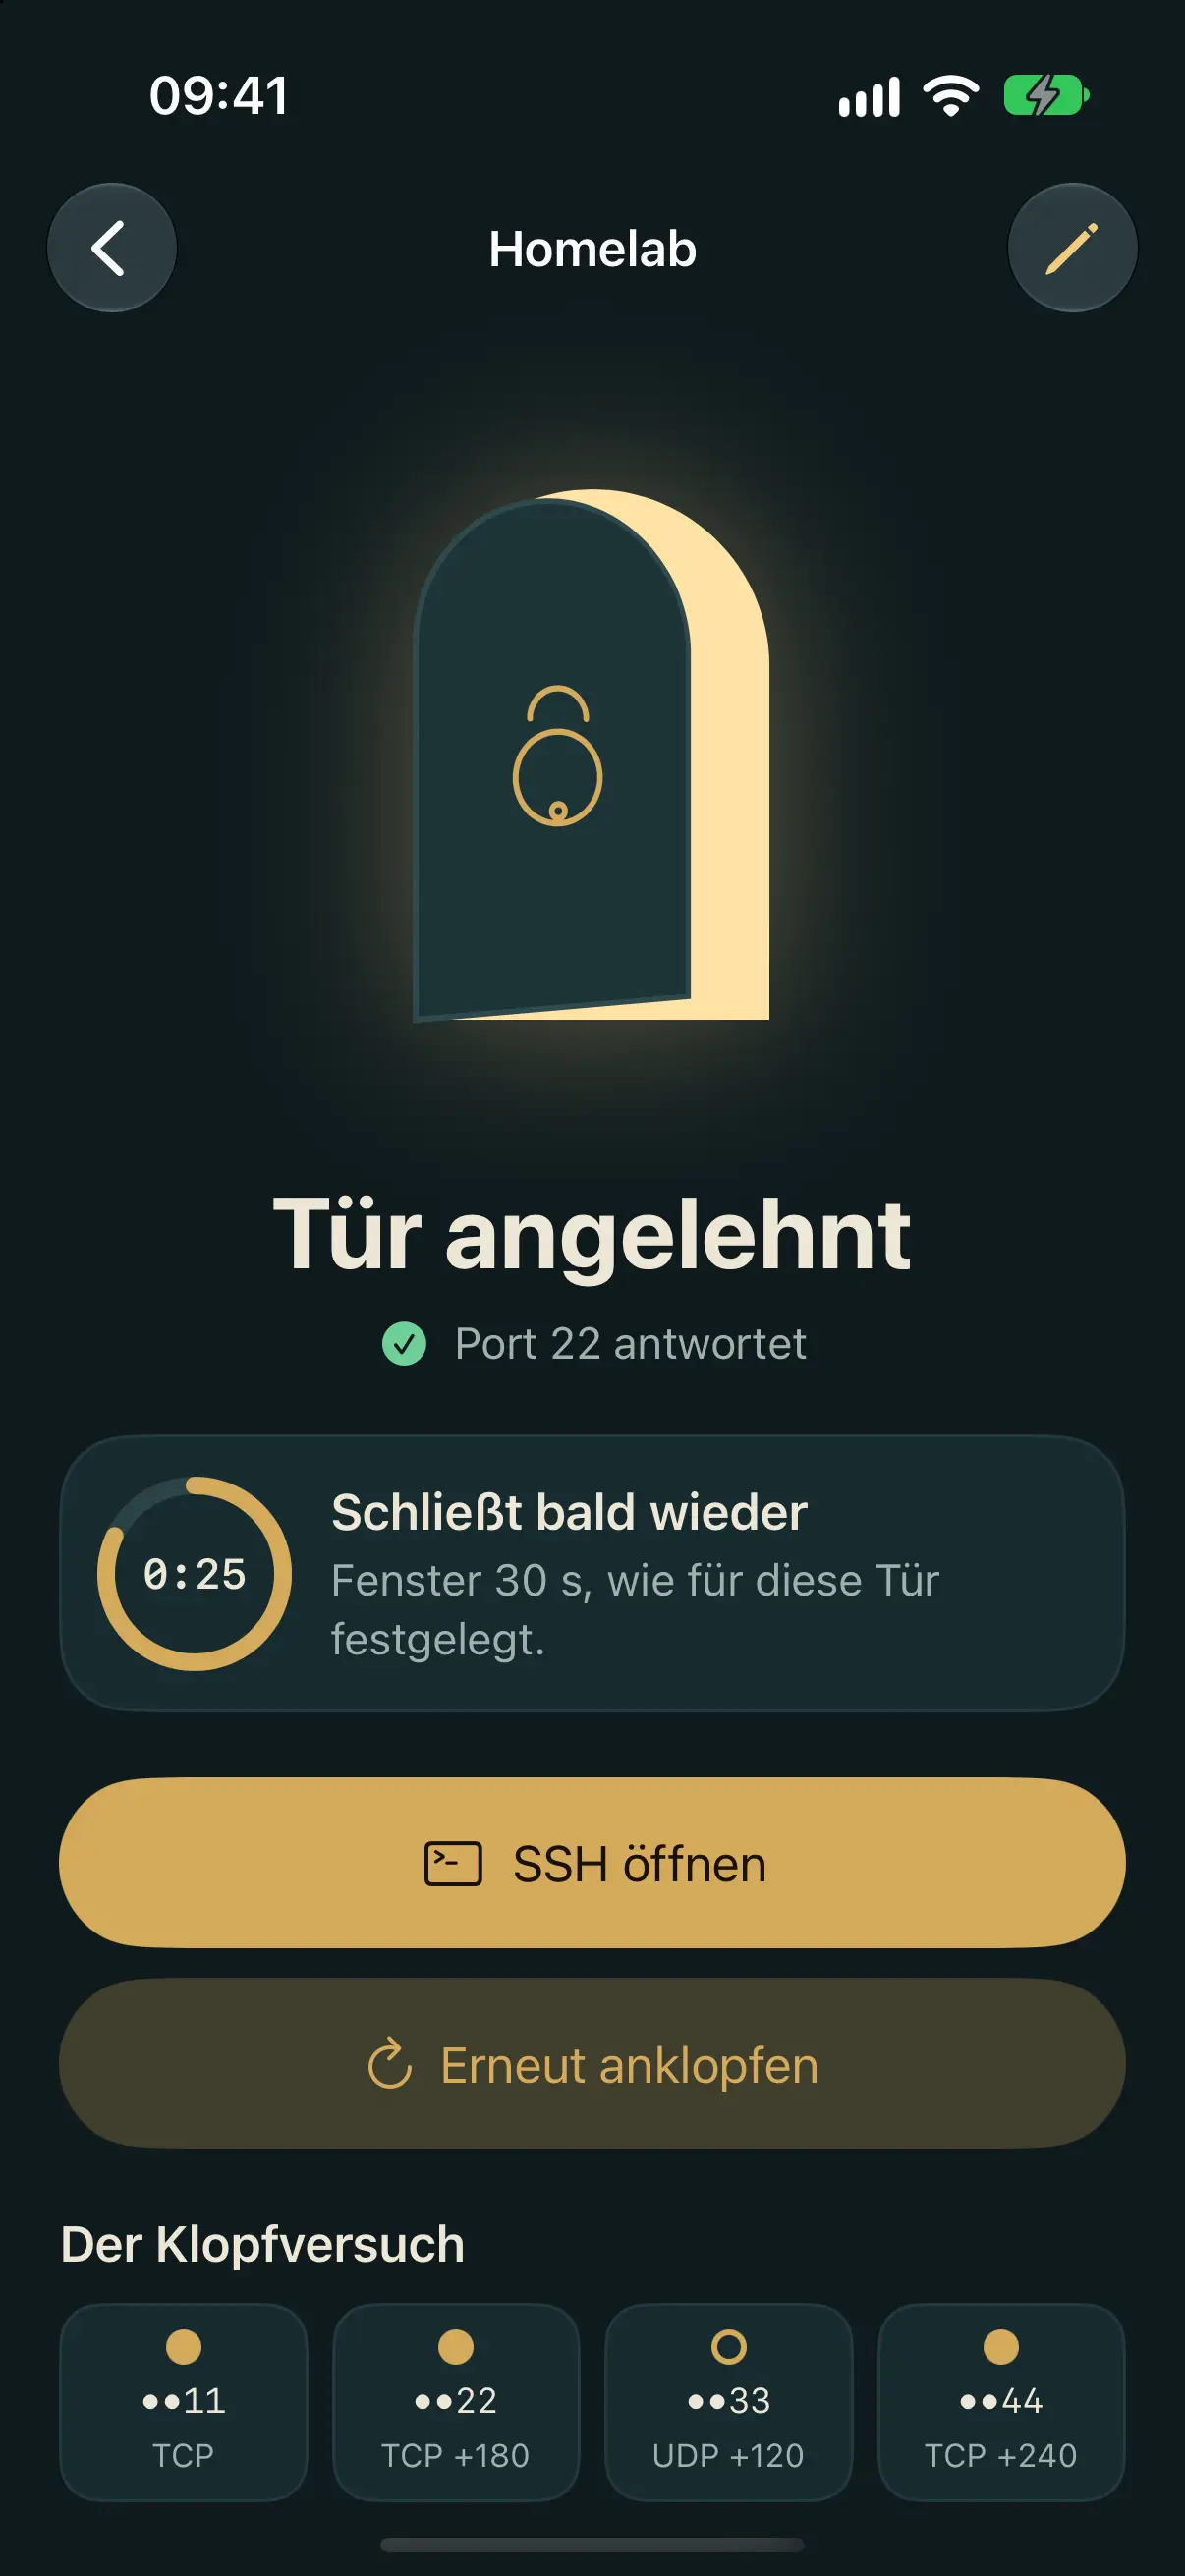
Die Tür ist angelehnt
Secret Knock prüft, ob der Port antwortet, zählt das offene Zeitfenster herunter — auch auf dem Sperrbildschirm und in der Dynamic Island — und öffnet deine SSH-App mit einem weiteren Tippen.


Ein Klopfen, jeder Bildschirm
Dieselben Türen auf iPhone, iPad, Mac und Apple Watch, über deine eigene iCloud synchronisiert — und auf iPhone Duo nebeneinander die Liste und die Tür.


Alles, was ein Klopfen braucht
Entwickelt für Menschen, die ihre Server geschlossen halten — Homelabs, VPSs, Router und Bürorechner.
-
Jede Art von Anklopfen
knockd-Sequenzen über TCP und UDP mit Verzögerungen, Nutzdaten und Einmal-Sequenzen; fwknop SPA mit Rijndael und HMAC über UDP oder HTTP; Ping-Größen für MikroTik und iptables; DrayTek Vigor mit seinem TOTP-Code.
-
Von überall anklopfen
Apple Watch und ihre Komplikation, Widgets auf dem Home-Bildschirm und dem Sperrbildschirm, Kontrollzentrum, Siri, Kurzbefehle, Spotlight und die Aktionstaste. Auf dem Mac die Menüleiste.
-
Portprüfung und Countdown
Nach dem Klopfen prüft Secret Knock den Port – über IPv4 oder IPv6, auf Wunsch an jeder Adresse des Hosts – und zählt herunter, wie lange er offen bleibt.
-
Direkt zu SSH
Sobald sich die Tür öffnet, öffnet ein Tipp deine SSH-App über einen ssh://-Link oder einen beliebigen von dir festgelegten Link. Optional den Server mit Wake-on-LAN aufwecken oder einen Webhook aufrufen.
-
Weiß, von wo du anklopfst
Zeigt die öffentliche Adresse, von der dein Anklopfen kommt, und ermöglicht es dir, IPv4 oder IPv6 pro Server festzulegen – der häufigste Grund, warum ein Anklopfen fehlschlägt.
-
Verlauf jedes Anklopfens
Wann du angeklopft hast, ob sich die Tür geöffnet hat und von wo: aus der App, einem Widget, über Siri oder die Apple Watch.
-
Vorlagen und Terminal
Vorlagen für knockd, MikroTik, DrayTek und fwknop; knockd.conf oder .fwknoprc importieren; dasselbe Anklopfen als Befehl für knock, fwknop oder ping für dein Terminal kopieren.
-
Privat und gesperrt
Die Türliste ist auf deinem Gerät und in iCloud verschlüsselt. Schlüssel werden Ende-zu-Ende-verschlüsselt über den iCloud-Schlüsselbund synchronisiert. Auf Wunsch schützt eine Sperre mit Face ID oder Touch ID die App, und Backups werden mit deinem eigenen Passwort versiegelt.
Keine erhobenen Daten. Wirklich.
Ein Werkzeug, das deine Server schützt, sollte dich nicht überwachen. Secret Knock hat keinen Account, keine Analysen und kein Tracking.
Datenschutzrichtlinie lesen →- Kein Account und keine Anmeldung — niemals.
- Keine Analyse- oder Werbe-SDKs in der App.
- Deine Server werden nur über deine eigene iCloud synchronisiert; Klopfsequenzen und Schlüssel bleiben im iCloud-Schlüsselbund.
- Die App kommuniziert mit deinen Servern und mit ip.secretknock.app nur, um die öffentliche IP anzuzeigen, von der du klopfst — sofort beantwortet, nie protokolliert.
Eine Tür kostenlos. Alle Türen, einmalig.
Kostenlos
$0 dauerhaft
- 1 eigener Server
- Alle Funktionen, einschließlich Apple Watch
- Die Demo-Tür zum Ausprobieren – kostenlos
Unbegrenzte Türen
$4.99 Einmalkauf
- Unbegrenzte Server
- Ein Kauf für iPhone, iPad, Mac und Apple Watch
- Familienfreigabe
US-Preis. Der App Store legt den Preis in deinem Land fest. Kein Abonnement, kein Account.
Anleitungen für dein Setup
Schritt-für-Schritt-Anleitungen für die Server und Router, an die am häufigsten angeklopft wird.
- knockd auf iPhone, iPad und Mac Sende knockd-Portsequenzen von iPhone, iPad, Mac und Apple Watch: TCP- und UDP-Klopfsignale, Verzögerungen, Nutzdaten, Einmalsequenzen, anschließend eine Portprüfung und SSH. Anleitung lesen →
- fwknop SPA auf iPhone, Mac und Apple Watch fwknop Single Packet Authorization von iPhone, iPad, Mac und Apple Watch: Rijndael + HMAC über UDP oder HTTP, Schlüssel aus fwknop --key-gen oder einem QR-Code. Anleitung lesen →
- MikroTik-Port-Knocking Klopfe von iPhone, iPad oder Mac an einer MikroTik RouterOS-Firewall an: Port-Anklopfsequenzen oder ICMP-Paketgrößen-Anklopfsequenzen mit Adresslisten, anschließend Winbox. Regeln inklusive. Anleitung lesen →
- DrayTek Vigor Port Knocking Klopfe mit dem TOTP-Code eines DrayTek Vigor-Routers von iPhone, iPad, Mac oder Apple Watch aus an – genau wie mit DrayTeks eigenem Port Knocking Tool. Anleitung lesen →
- SSH hinter Port Knocking verbergen SSH vor Scannern geschlossen halten und erst nach einem Klopfversuch öffnen: knockd mit nftables oder iptables oder fwknop SPA sowie ein Client für iPhone, iPad, Mac und Apple Watch. Anleitung lesen →
- Port Knocking auf der Apple Watch Klopfe von deinem Handgelenk aus an deinem Server an: Die Apple Watch klopft über dein iPhone an oder allein mit fwknop SPA über HTTP und zählt anschließend das offene Zeitfenster herunter. Anleitung lesen →
- Warum ein Port-Knock nicht öffnet Eine Checkliste für Anklopfversuche, die nicht öffnen: die Adresse, von der du anklopfst, IPv4 im Vergleich zu IPv6, erneut übertragene SYNs, Timing, Uhren und Regelreihenfolge, mit Befehlen. Anleitung lesen →
- knockd.conf-Beispiele Funktionierende knockd.conf-Beispiele: SSH für einige Sekunden öffnen, Öffnungs- und Schließsequenzen, Einmalsequenzen und nftables-Sets, mit Hinweisen für Secret Knock. Anleitung lesen →
- fwknop-Server einrichten Installiere fwknopd auf Debian oder Ubuntu, generiere Schlüssel, erstelle access.conf, sperre SSH standardmäßig und teste mit dem fwknop-Client, bevor du die Tür hinzufügst. Anleitung lesen →
- Port Knocking, VPN oder fail2ban? Wann Port Knocking das richtige Werkzeug zum Schutz von SSH und Admin-Panels ist und wann ein VPN wie WireGuard oder Tailscale oder fail2ban besser geeignet ist. Anleitung lesen →
Fragen
Was ist Port Knocking?
Port Knocking hält einen Dienst wie SSH hinter einer geschlossenen Firewall verborgen. Die Firewall öffnet ihn nur für eine Adresse, die zuerst ein geheimes Muster von Verbindungsversuchen sendet – das Anklopfen. knockd überwacht eine Portsequenz; fwknop akzeptiert ein verschlüsseltes Single Packet Authorization-Paket.
Mit welchen Servern funktioniert Secret Knock?
Mit jedem Server, auf dem knockd oder fwknopd läuft, sowie mit Firewalls, die nach einer Folge von TCP- oder UDP-Verbindungsversuchen einen Port öffnen – zum Beispiel auf einem Linux-VPS, einem Heimserver, einem NAS oder einem Router.
Funktioniert es mit MikroTik- oder DrayTek-Routern?
Ja. MikroTik-Port-Knocking per Verbindungsversuch oder anhand der ICMP-Paketgröße funktioniert jeweils, und Secret Knock sendet die Ping-Größen, die in den Regeln des Routers erwartet werden. Bei DrayTek Vigor-Routern klopft es wie DrayTeks eigenes Port Knocking Tool an: den ersten Port und dann zwei Ports, die aus dem TOTP-Code des Routers gebildet werden. Vorlagen tragen die üblichen Einstellungen ein.
Kann ich es ohne eigenen Server ausprobieren?
Ja. Nach dem ersten Start fügt Secret Knock eine Demo-Tür hinzu: einen öffentlichen Testserver unter demo.secretknock.app. Halte dessen Türklopfer gedrückt, und der Server öffnet 30 Sekunden lang einen Port für deine Adresse. So kannst du den gesamten Ablauf sehen, bevor du einen eigenen Server hinzufügst. Die Demo-Tür zählt nicht zum kostenlosen Server.
Ist Port Knocking sicher?
Eine klassische Anklopfsequenz wird unverschlüsselt übertragen. Betrachte sie daher als zusätzliche Schutzschicht vor starken SSH-Schlüsseln, nicht als Ersatz dafür. fwknop SPA ist sicherer: Jedes Paket wird verschlüsselt, mit HMAC authentifiziert und kann nicht erneut verwendet werden.
Funktioniert es auf der Apple Watch?
Ja. Apple Watch-Apps können selbst keine rohen Netzwerkpakete senden, daher klopft die Watch über dein iPhone an. Wenn die Watch nicht in der Nähe des iPhone ist, kann sie fwknop SPA über HTTP senden, sofern dein Server dies aktiviert.
Warum hat mein Anklopfen den Port nicht geöffnet?
Meist wurde das Anklopfen über IPv6 gesendet, während SSH über IPv4 verbindet – oder umgekehrt –, oder der Server hat eine andere öffentliche IP gesehen. Secret Knock zeigt die Adresse, von der du anklopfst, und lässt dich IPv4 oder IPv6 für jeden Server festlegen. Im Port-Knocking-Leitfaden werden die anderen Ursachen erläutert.
Sammelt Secret Knock Daten?
Nein. Es gibt keinen Account, keine Analysen und kein Tracking. Deine Server und Schlüssel bleiben auf deinen Geräten und in deiner eigenen iCloud.
Wie viel kostet es?
Ein Server mit allen Funktionen ist kostenlos. Unbegrenzt viele Server sind als Einmalkauf erhältlich, der iPhone, iPad, Mac und Apple Watch abdeckt und mit der Familienfreigabe funktioniert.

Halte die Tür geschlossen. Nimm das Klopfen mit.
Secret Knock kommt in den App Store für iPhone, iPad, Mac und Apple Watch.
Demnächst im App Store