
Port knocking na iPhonie, iPadzie, Macu i zegarku Apple Watch
Zapukaj. Drzwi się otwierają.
Secret Knock otwiera ukryte porty Twojego serwera za pomocą tajnego pukania — sekwencji knockd, autoryzacji pojedynczym pakietem fwknop, rozmiarów pingów dla MikroTik lub kodu DrayTek Vigor — z iPhone’a, Maca lub nadgarstka. Następnie sprawdza port i przekazuje Cię do SSH.
iPhone i iPad z iOS 18 lub nowszym · Mac z macOS 15 lub nowszym · Apple Watch z watchOS 11 lub nowszym


Jak to działa
-
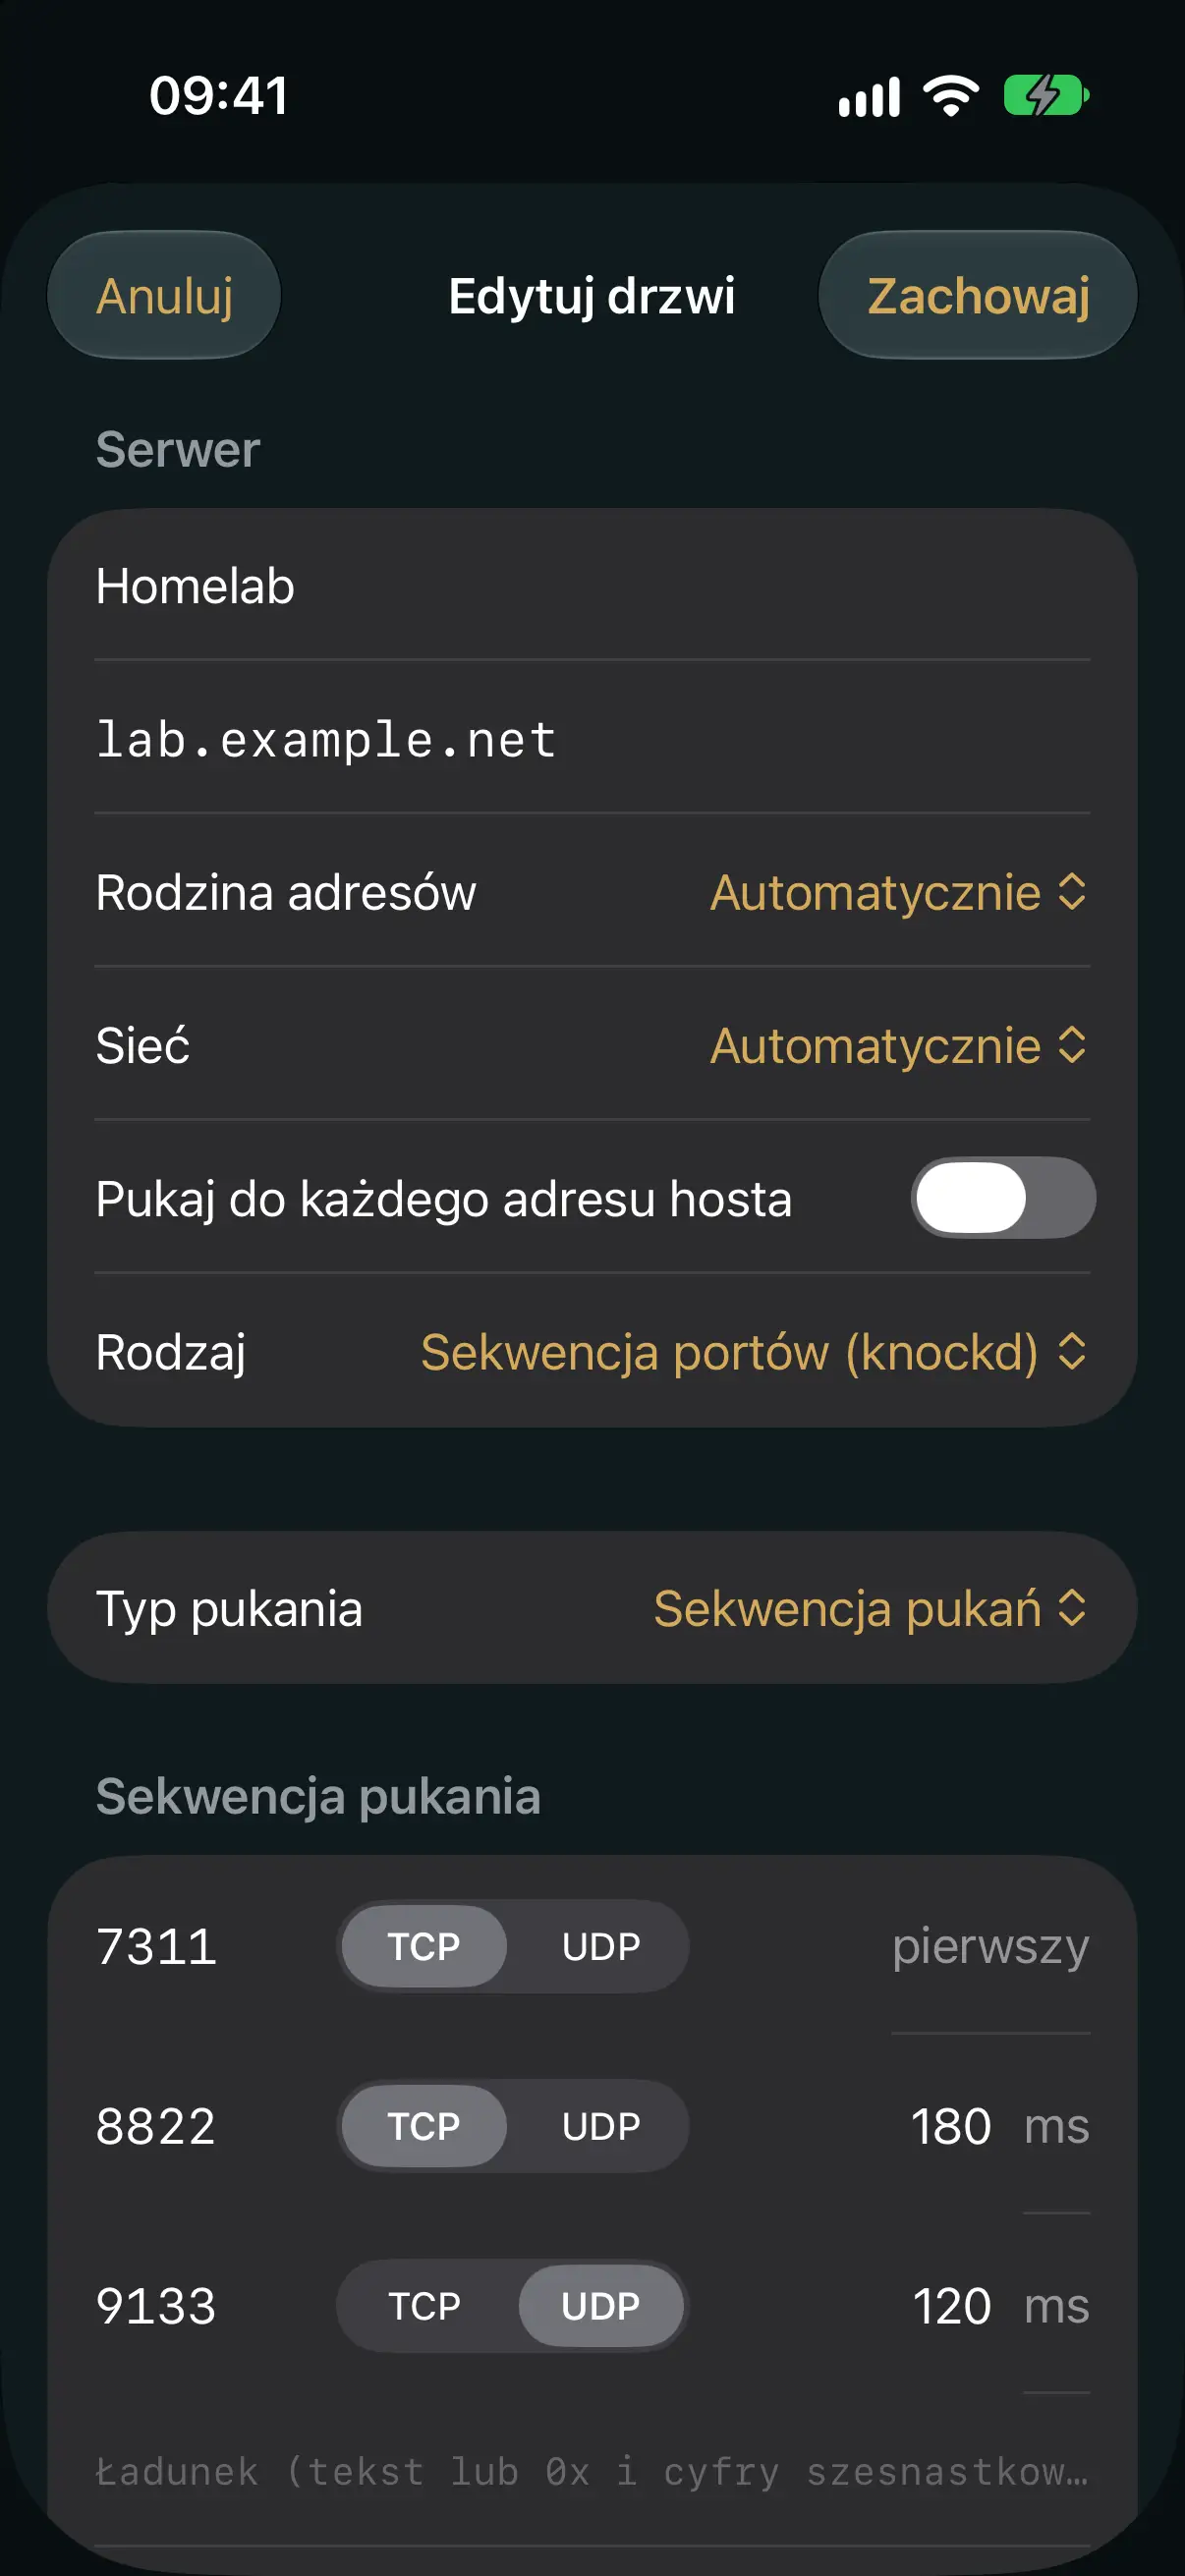
Dodaj swoje drzwi
Wprowadź sekwencję knockd — porty TCP i UDP, opóźnienia, ładunki — klucz SPA fwknop, rozmiary pingów lub klucz TOTP DrayTek Vigor. Zacznij od szablonu albo zaimportuj knockd.conf lub .fwknoprc.
-
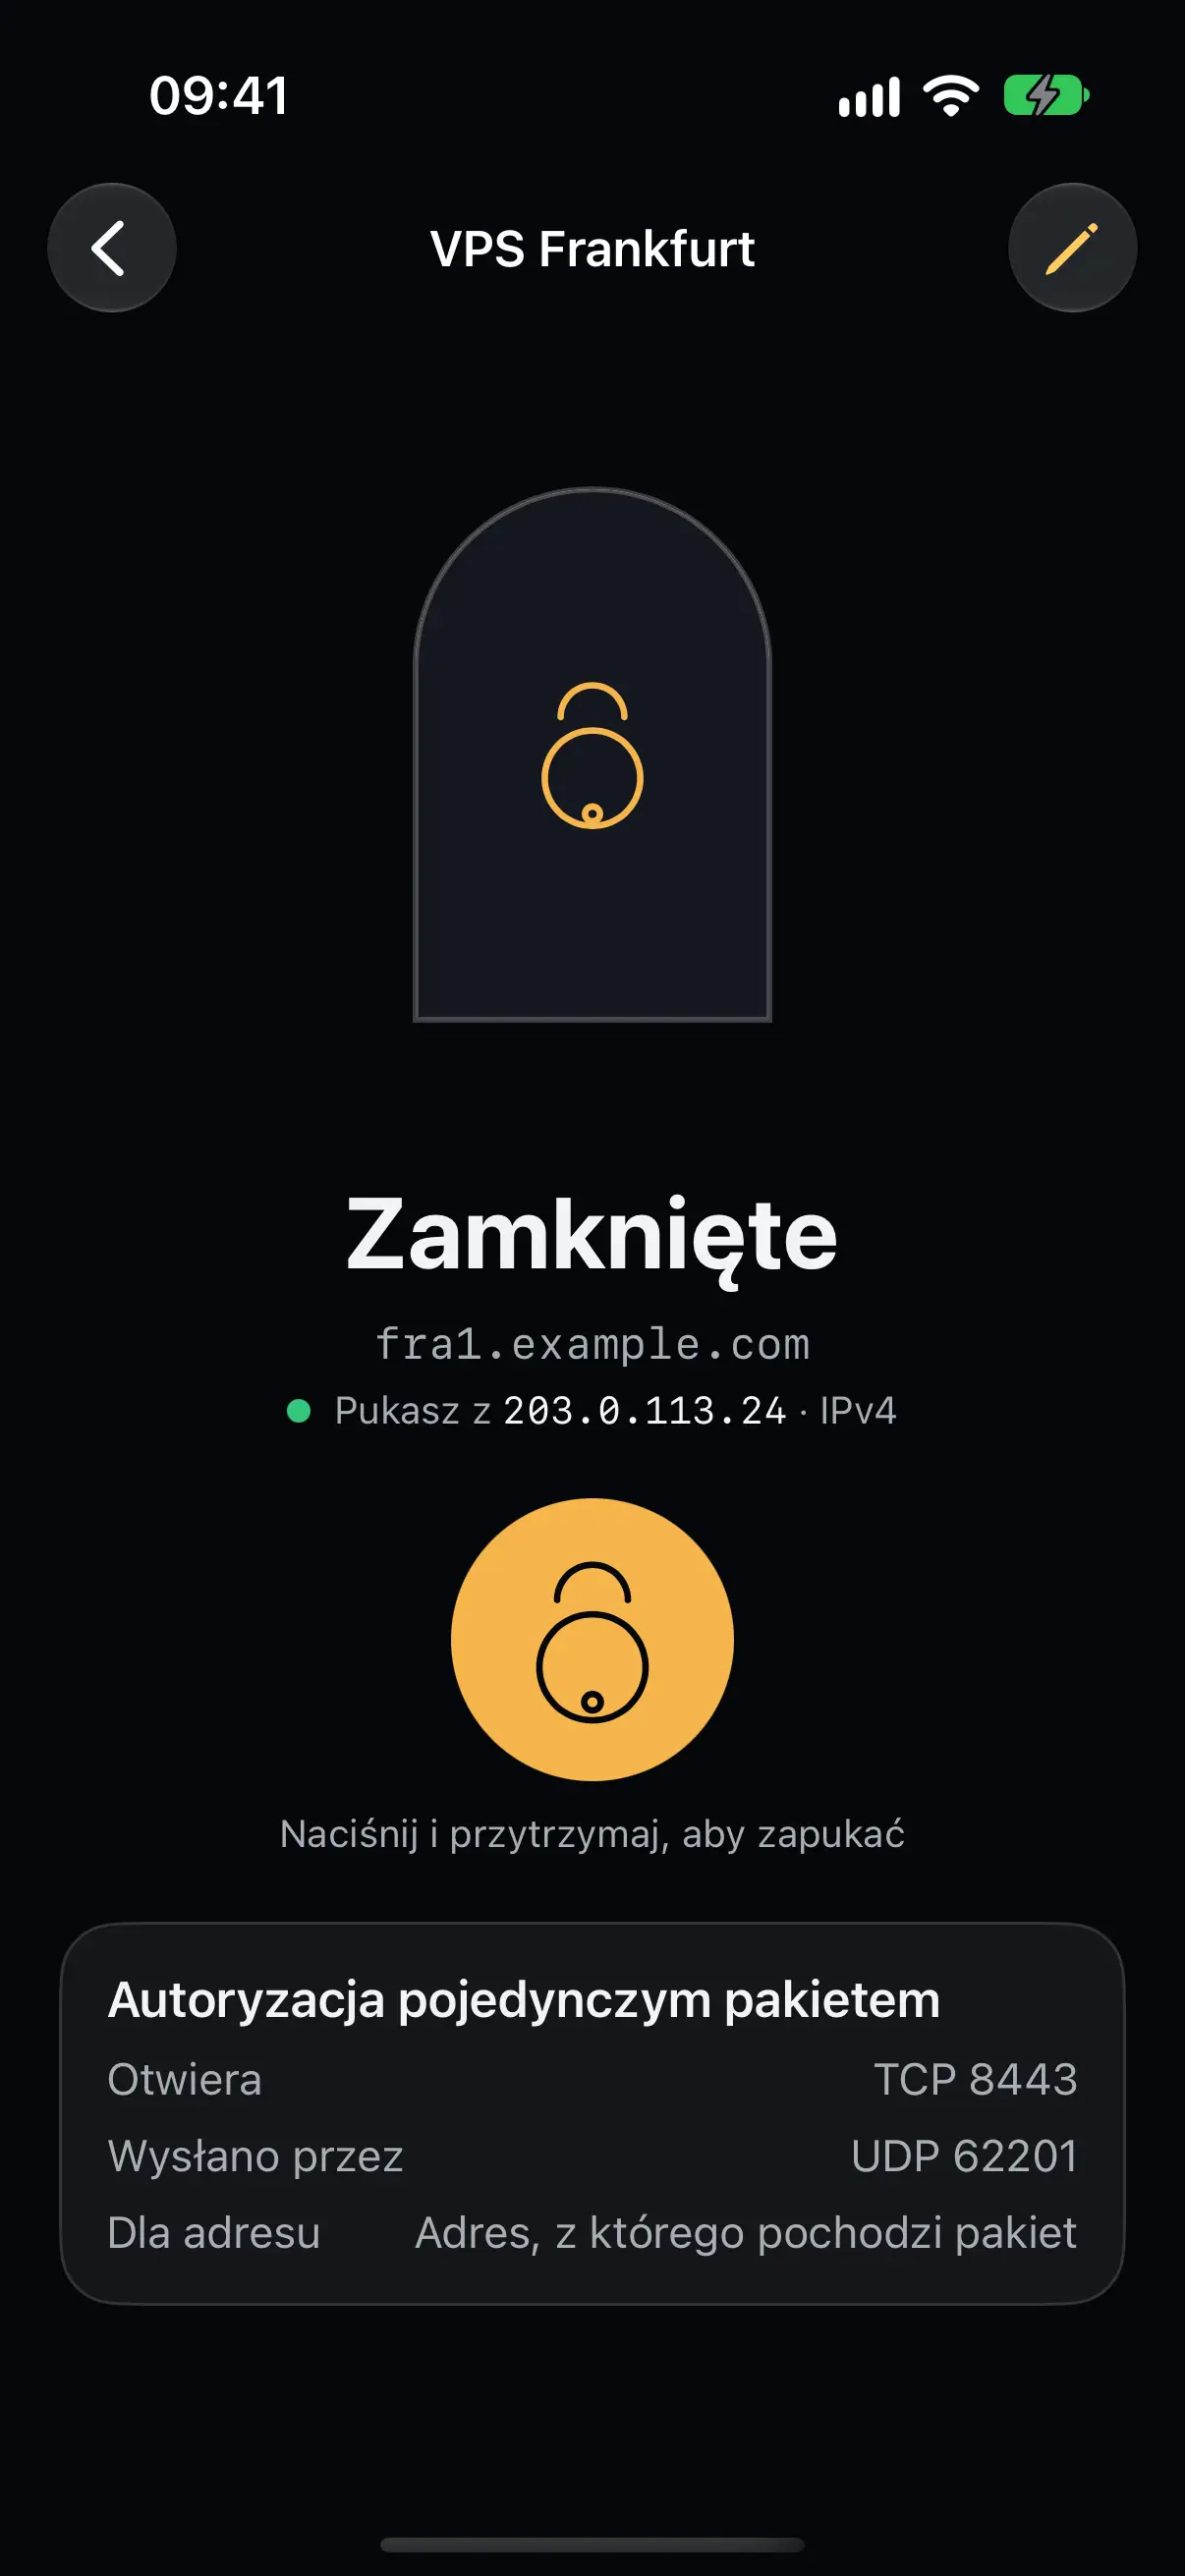
Naciśnij i przytrzymaj, aby zapukać
Każde pukanie poczujesz jako stuknięcie w dłoni. Możesz też zapukać z Apple Watch, widżetu, Centrum sterowania, przez Siri lub przyciskiem czynności — na Macu z paska menu.
-
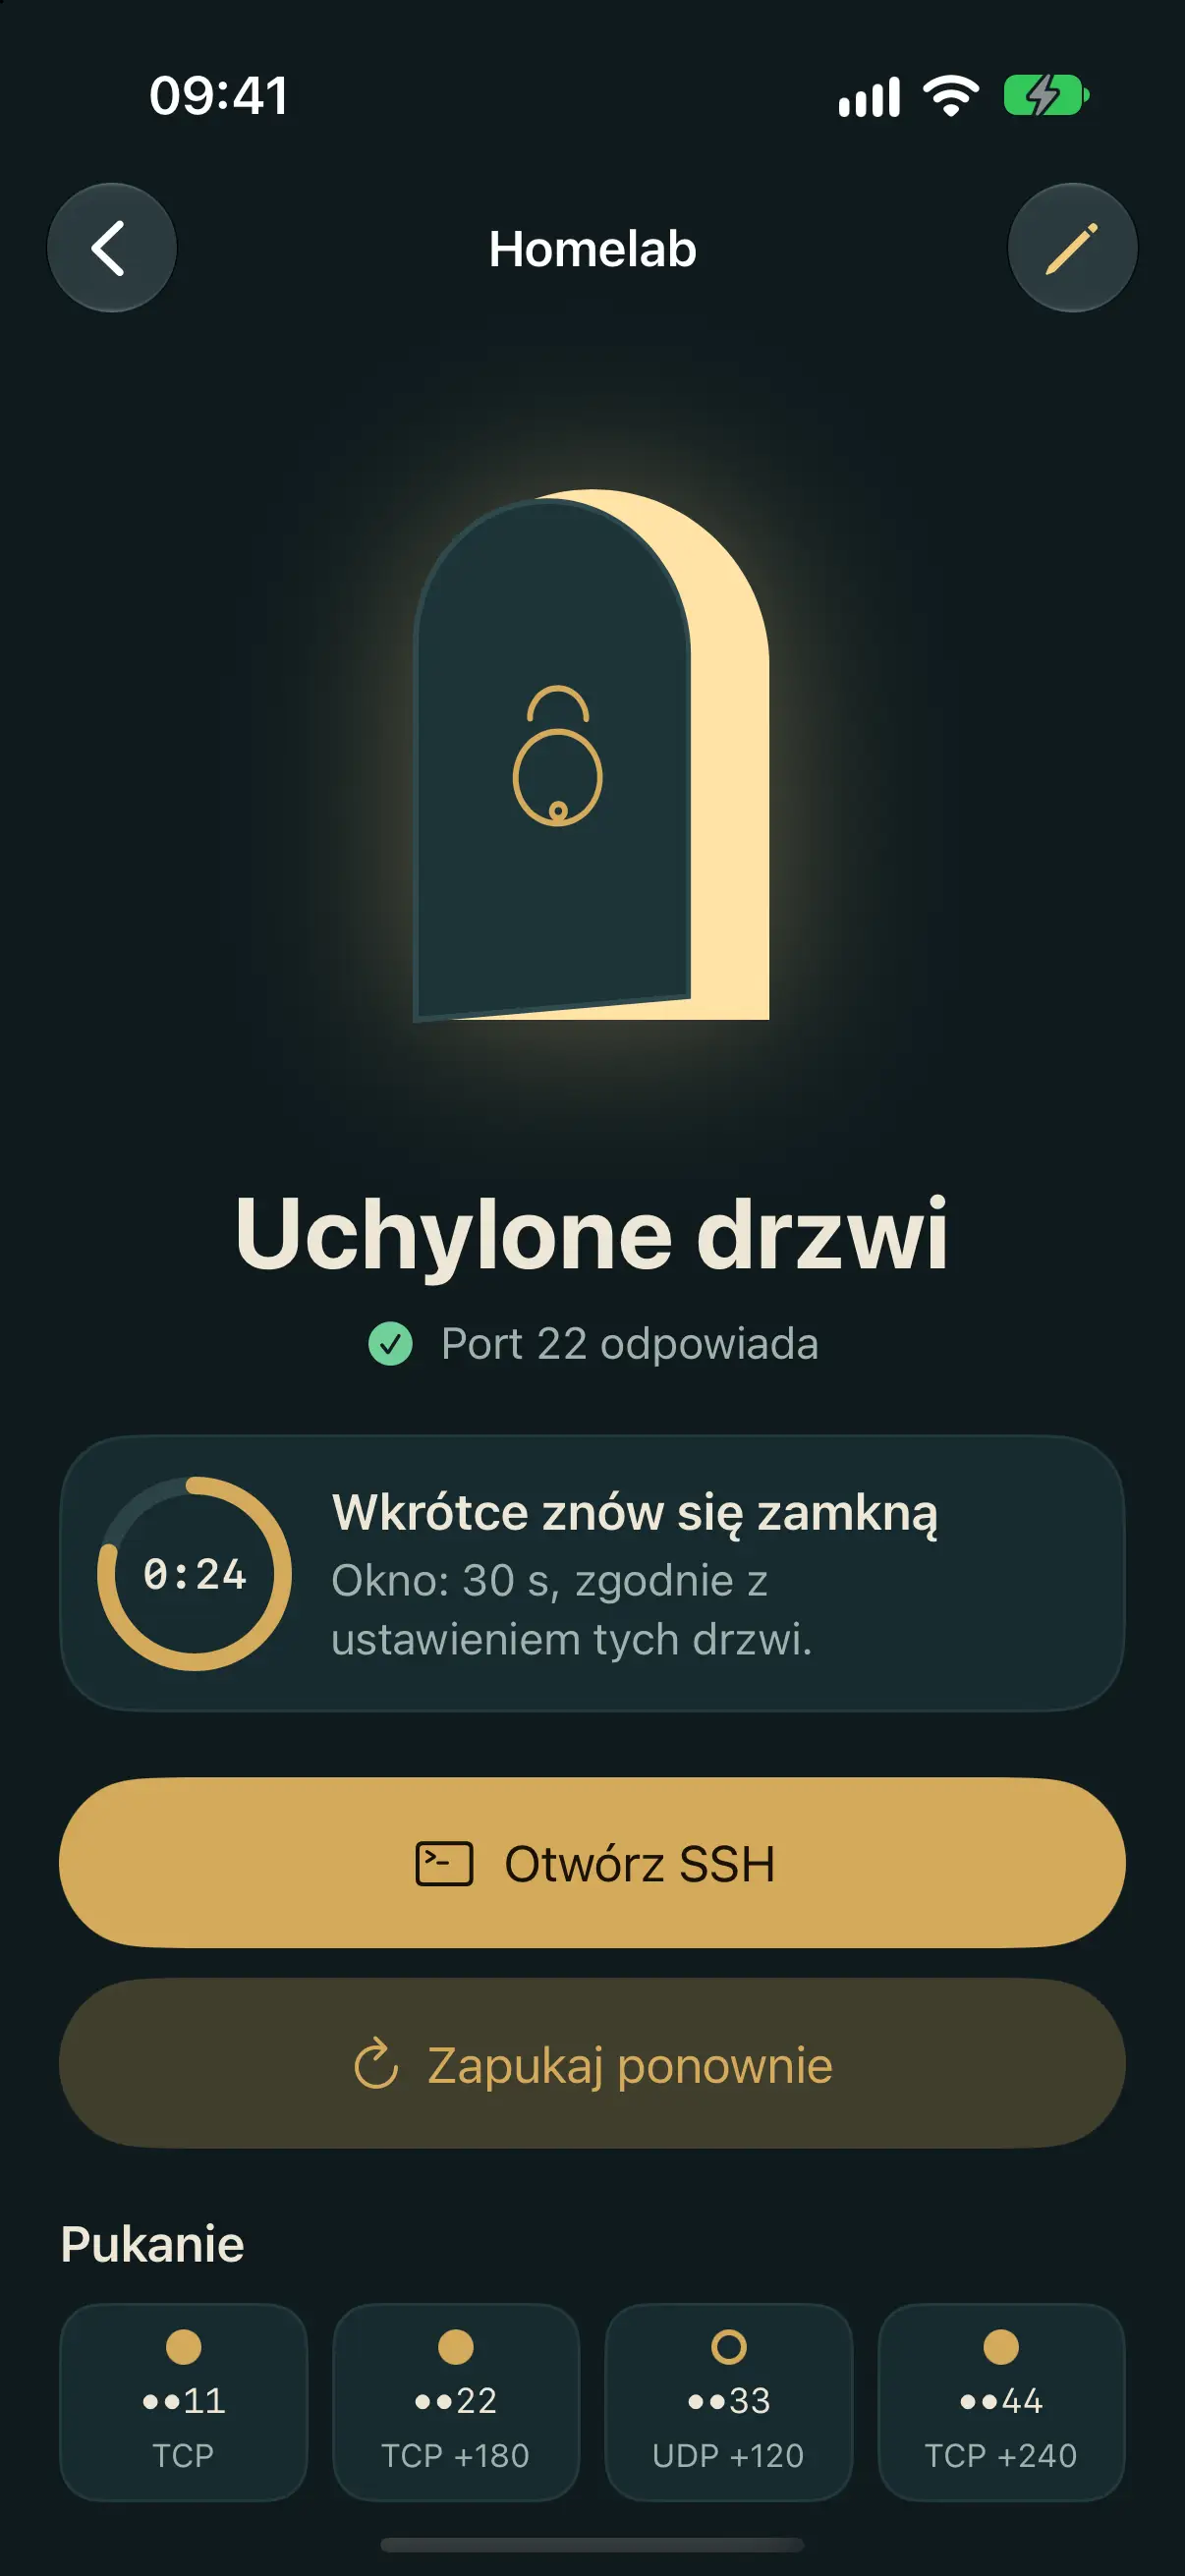
Drzwi są uchylone
Secret Knock sprawdza, czy port odpowiada, odlicza czas otwartego okna — także na ekranie blokady i w Dynamic Island — i jednym kolejnym stuknięciem otwiera aplikację SSH.


Jedno pukanie, każdy ekran
Te same drzwi na iPhonie, iPadzie, Macu i Apple Watch, synchronizowane przez Twoje własne iCloud — a w iPhone Duo lista i drzwi są wyświetlane obok siebie.


Wszystko, czego potrzebuje pukanie
Dla osób, które trzymają serwery zamknięte — w domowych laboratoriach, na VPS-ach, routerach i w biurach.
-
Każdy rodzaj pukania
Sekwencje knockd przez TCP i UDP z opóźnieniami, danymi ładunku i sekwencjami jednorazowymi; SPA fwknop z Rijndael i HMAC przez UDP lub HTTP; rozmiary pingów dla MikroTik i iptables; DrayTek Vigor z kodem TOTP.
-
Pukaj z dowolnego miejsca
Apple Watch i jego komplikacja, widżety ekranu początkowego i ekranu blokady, Centrum sterowania, Siri, Skróty, Spotlight i przycisk czynności. Na Macu — pasek menu.
-
Sprawdzanie portu i odliczanie
Po pukaniu Secret Knock sprawdza port — przez IPv4 lub IPv6, w razie potrzeby pod każdym adresem hosta — i odlicza czas, przez jaki pozostaje otwarty.
-
Prosto do SSH
Gdy tylko drzwi się otworzą, jedno stuknięcie otwiera aplikację SSH przez łącze ssh:// lub dowolne ustawione przez Ciebie łącze. Opcjonalnie możesz wybudzić serwer za pomocą Wake-on-LAN lub wywołać webhook.
-
Wie, skąd pukasz
Wyświetla publiczny adres, z którego pochodzi pukanie, i pozwala przypiąć IPv4 lub IPv6 dla każdego serwera — najczęstszą przyczynę niepowodzenia pukania.
-
Historia każdego pukania
Kiedy zapukałeś, czy drzwi się otworzyły i skąd: z aplikacji, widżetu, Siri lub Apple Watch.
-
Szablony i terminal
Szablony dla knockd, MikroTik, DrayTek i fwknop; importowanie knockd.conf lub .fwknoprc; kopiowanie tego samego pukania jako polecenia knock, fwknop lub ping do terminala.
-
Prywatne i zabezpieczone
Lista drzwi jest szyfrowana na Twoim urządzeniu i w iCloud, a klucze synchronizują się z szyfrowaniem end-to-end przez pęk kluczy iCloud. Możesz włączyć blokadę aplikacji za pomocą Face ID lub Touch ID, a kopie zapasowe są zabezpieczone Twoim własnym hasłem.
Dane nie są zbierane. Naprawdę.
Narzędzie chroniące Twoje serwery nie powinno obserwować Ciebie. Secret Knock nie ma konta, analityki ani śledzenia.
Przeczytaj politykę prywatności →- Bez konta i logowania — zawsze.
- Bez SDK analitycznych i reklamowych w aplikacji.
- Twoje serwery synchronizują się wyłącznie przez Twój iCloud; sekwencje pukania i klucze pozostają w pęku kluczy iCloud.
- Aplikacja komunikuje się z Twoimi serwerami, a z ip.secretknock.app wyłącznie po to, aby pokazać publiczny adres IP, z którego pukasz — adres jest zwracany od razu i nigdy nie jest zapisywany.
Jedne drzwi bezpłatnie. Wszystkie — za jednorazową opłatą.
Bezpłatnie
$0 na zawsze
- 1 własny serwer
- Każda funkcja, w tym Apple Watch
- Drzwi demonstracyjne do wypróbowania, bezpłatnie
Nielimitowane drzwi
$4.99 zakup jednorazowy
- Nielimitowane serwery
- Jeden zakup na iPhone, iPad, Mac i Apple Watch
- Chmura rodzinna
Cena w USA. App Store ustala cenę w Twoim kraju. Bez subskrypcji, bez konta.
Przewodniki dotyczące Twojej konfiguracji
Instrukcje krok po kroku dotyczące serwerów i routerów, do których najczęściej się puka.
- knockd na iPhone’a, iPada i Maca Wysyłaj sekwencje portów knockd z iPhone’a, iPada, Maca i Apple Watch: puknięcia TCP i UDP, opóźnienia, dane payload, sekwencje jednorazowe, a następnie sprawdzenie portu i SSH. Przeczytaj przewodnik →
- fwknop SPA na iPhonie, Macu i Apple Watch Autoryzacja pojedynczym pakietem fwknop z iPhone’a, iPada, Maca i Apple Watch: Rijndael + HMAC przez UDP lub HTTP, klucze z fwknop --key-gen lub kodu QR. Przeczytaj przewodnik →
- Pukanie portami MikroTik Zapukaj do zapory MikroTik RouterOS z iPhone’a, iPada lub Maca: pukanie portami z użyciem list adresów albo pukanie rozmiarem pakietów ICMP, a następnie Winbox. Reguły w zestawie. Przeczytaj przewodnik →
- Pukanie do portów DrayTek Vigor Zapukaj do routera DrayTek Vigor za pomocą jego kodu TOTP z iPhone’a, iPada, Maca lub Apple Watch — tak jak za pomocą własnego narzędzia Port Knocking Tool firmy DrayTek. Przeczytaj przewodnik →
- Ukryj SSH za port knockingiem Chroń SSH przed skanerami i otwieraj je dopiero po pukaniu: knockd z nftables lub iptables albo fwknop SPA oraz klient dla iPhone’a, iPada, Maca i Apple Watch. Przeczytaj przewodnik →
- Port knocking na Apple Watch Zapukaj do serwera z nadgarstka: Apple Watch puka przez iPhone’a albo samodzielnie, używając fwknop SPA przez HTTP, a następnie odlicza czas otwartego okna. Przeczytaj przewodnik →
- Dlaczego zapukanie nie otwiera portu Lista kontrolna dla zapukań, które nie otwierają portu: adres, z którego pukasz, IPv4 a IPv6, ponownie wysyłane SYN-y, czas, zegary i kolejność reguł — wraz z poleceniami. Przeczytaj przewodnik →
- Przykłady knockd.conf Działające przykłady knockd.conf: otwieranie SSH na kilka sekund, sekwencje otwierania i zamykania, sekwencje jednorazowe oraz zbiory nftables — z uwagami dotyczącymi Secret Knock. Przeczytaj przewodnik →
- konfiguracja serwera fwknop Zainstaluj fwknopd w systemie Debian lub Ubuntu, wygeneruj klucze, utwórz access.conf, domyślnie zablokuj SSH i przetestuj z klientem fwknop przed dodaniem drzwi. Przeczytaj przewodnik →
- Port knocking, VPN czy fail2ban? Kiedy port knocking jest właściwym narzędziem do ochrony SSH i paneli administracyjnych, a kiedy lepiej sprawdzi się VPN, taki jak WireGuard lub Tailscale, albo fail2ban. Przeczytaj przewodnik →
Pytania
Czym jest port knocking?
Port knocking ukrywa usługę, taką jak SSH, za zamkniętą zaporą. Zapora otwiera ją tylko dla adresu, który najpierw wyśle tajny wzorzec prób połączenia — pukanie. knockd nasłuchuje sekwencji portów, a fwknop akceptuje jeden zaszyfrowany pakiet Autoryzacji pojedynczym pakietem.
Z jakimi serwerami działa Secret Knock?
Z każdym serwerem z uruchomionym knockd lub fwknopd oraz z zaporami, które otwierają port po sekwencji prób połączenia TCP lub UDP — na przykład na VPS z systemem Linux, serwerze domowym, NAS lub routerze.
Czy działa z routerami MikroTik lub DrayTek?
Tak. Działa zarówno port knocking MikroTik za pomocą prób połączenia, jak i rozmiaru pakietu ICMP, a Secret Knock wysyła rozmiary pingów oczekiwane przez reguły routera. W przypadku routerów DrayTek Vigor pukanie działa tak jak w narzędziu Port Knocking Tool firmy DrayTek: najpierw pierwszy port, a potem dwa porty utworzone na podstawie kodu TOTP routera. Szablony uzupełniają standardowe ustawienia.
Czy mogę wypróbować aplikację bez własnego serwera?
Tak. Po pierwszym uruchomieniu Secret Knock dodaje demonstracyjne drzwi: publiczny serwer testowy pod adresem demo.secretknock.app. Przytrzymaj jego kołatkę, a serwer otworzy port dla Twojego adresu na 30 sekund, aby zobaczyć cały proces przed dodaniem własnego serwera. Demonstracyjne drzwi nie wykorzystują limitu jednego bezpłatnego serwera.
Czy port knocking jest bezpieczny?
Klasyczna sekwencja pukania jest przesyłana otwartym tekstem, dlatego traktuj ją jako dodatkową warstwę przed silnymi kluczami SSH, a nie jako ich zamiennik. SPA fwknop jest bezpieczniejsze: każdy pakiet jest szyfrowany, uwierzytelniany za pomocą HMAC i nie może zostać ponownie użyty.
Czy działa na Apple Watch?
Tak. Aplikacje na Apple Watch nie mogą samodzielnie wysyłać surowych pakietów sieciowych, dlatego zegarek puka przez iPhone’a. Poza zasięgiem iPhone’a zegarek może wysyłać SPA fwknop przez HTTP, jeśli serwer to obsługuje.
Dlaczego moje pukanie nie otworzyło portu?
Najczęściej pukanie zostało wysłane przez IPv6, podczas gdy SSH łączy się przez IPv4, albo odwrotnie, lub serwer wykrył inny publiczny adres IP. Secret Knock pokazuje adres, z którego pukasz, i pozwala wymusić IPv4 lub IPv6 dla każdego serwera. Pozostałe przyczyny opisano w przewodniku po port knocking.
Czy Secret Knock zbiera jakiekolwiek dane?
Nie. Nie ma konta, analiz ani śledzenia. Twoje serwery i klucze pozostają na Twoich urządzeniach oraz w Twoim własnym iCloud.
Ile to kosztuje?
Jeden serwer jest bezpłatny i obejmuje wszystkie funkcje. Nieograniczona liczba serwerów jest dostępna w ramach jednorazowego zakupu, który obejmuje iPhone’a, iPada, Maca i Apple Watch oraz działa z Chmurą rodzinną.

Trzymaj drzwi zamknięte. Noś pukanie ze sobą.
Secret Knock wkrótce pojawi się w App Store na iPhone’a, iPada, Maca i zegarek Apple Watch.
Wkrótce w App Store