
Port knocking pour iPhone, iPad, Mac et Apple Watch
Frappez. La porte s’ouvre.
Secret Knock ouvre les ports cachés de votre serveur avec une frappe secrète — une séquence knockd, une autorisation par paquet unique fwknop, des tailles de ping pour MikroTik ou un code DrayTek Vigor — depuis votre iPhone, votre Mac ou votre poignet. Ensuite, il vérifie le port et vous dirige vers SSH.
iPhone et iPad avec iOS 18 ou version ultérieure · Mac avec macOS 15 ou version ultérieure · Apple Watch avec watchOS 11 ou version ultérieure


Fonctionnement
-
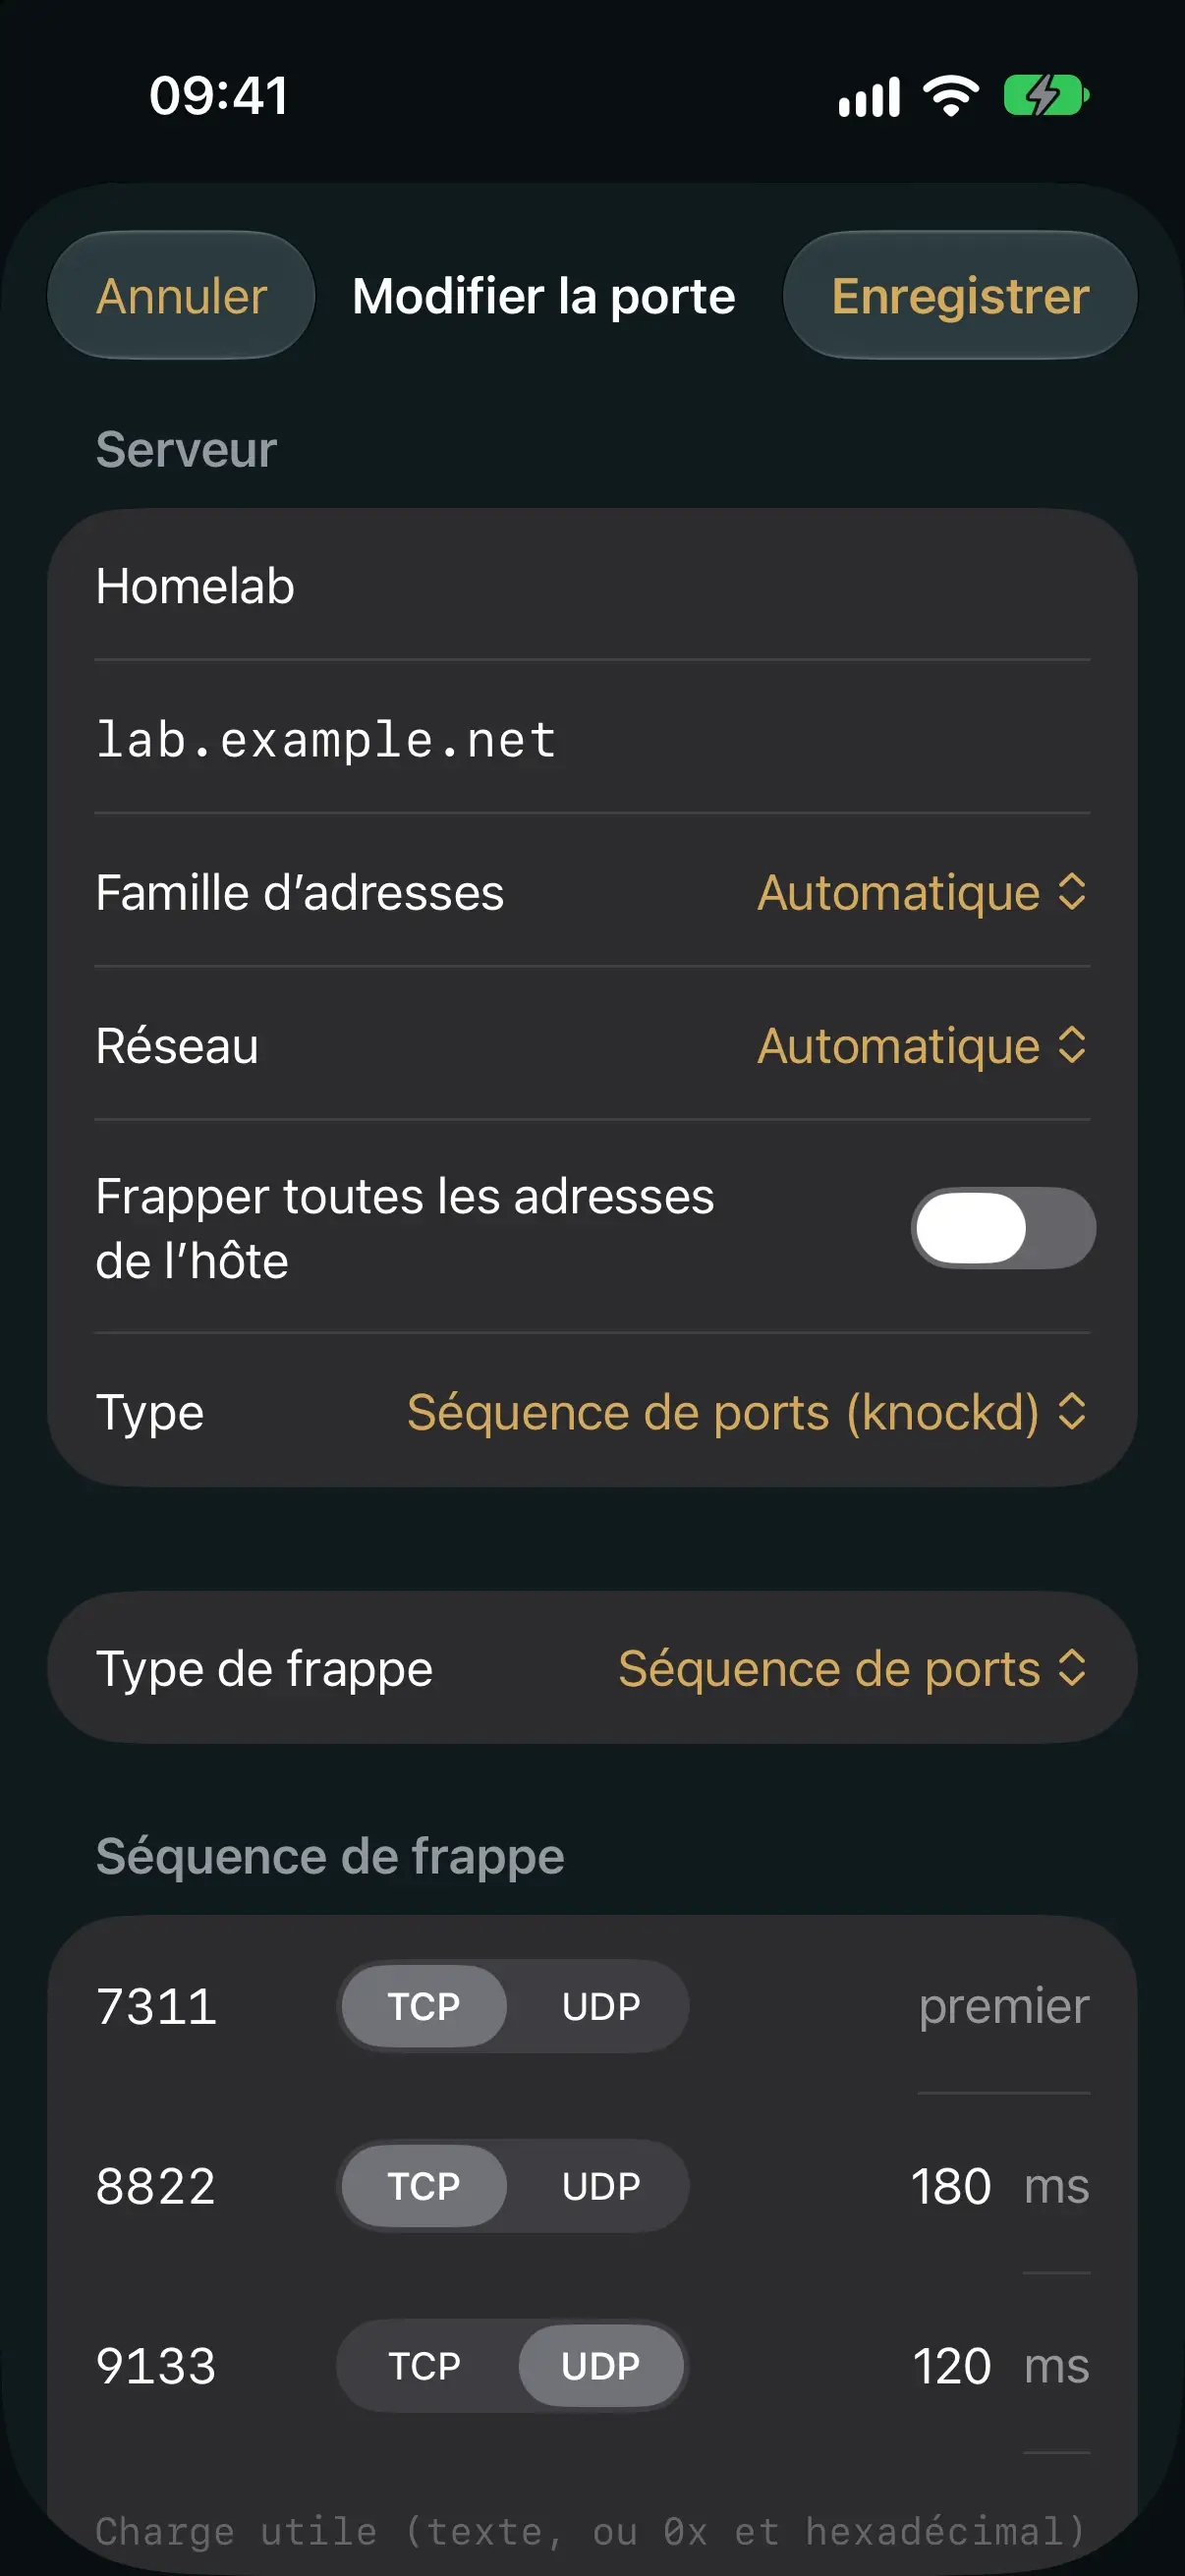
Ajoutez votre porte
Saisissez une Séquence knockd — ports TCP et UDP, délais, charges utiles — une clé SPA fwknop, des tailles de ping ou une clé TOTP DrayTek Vigor. Commencez à partir d’un modèle ou importez votre knockd.conf ou .fwknoprc.
-
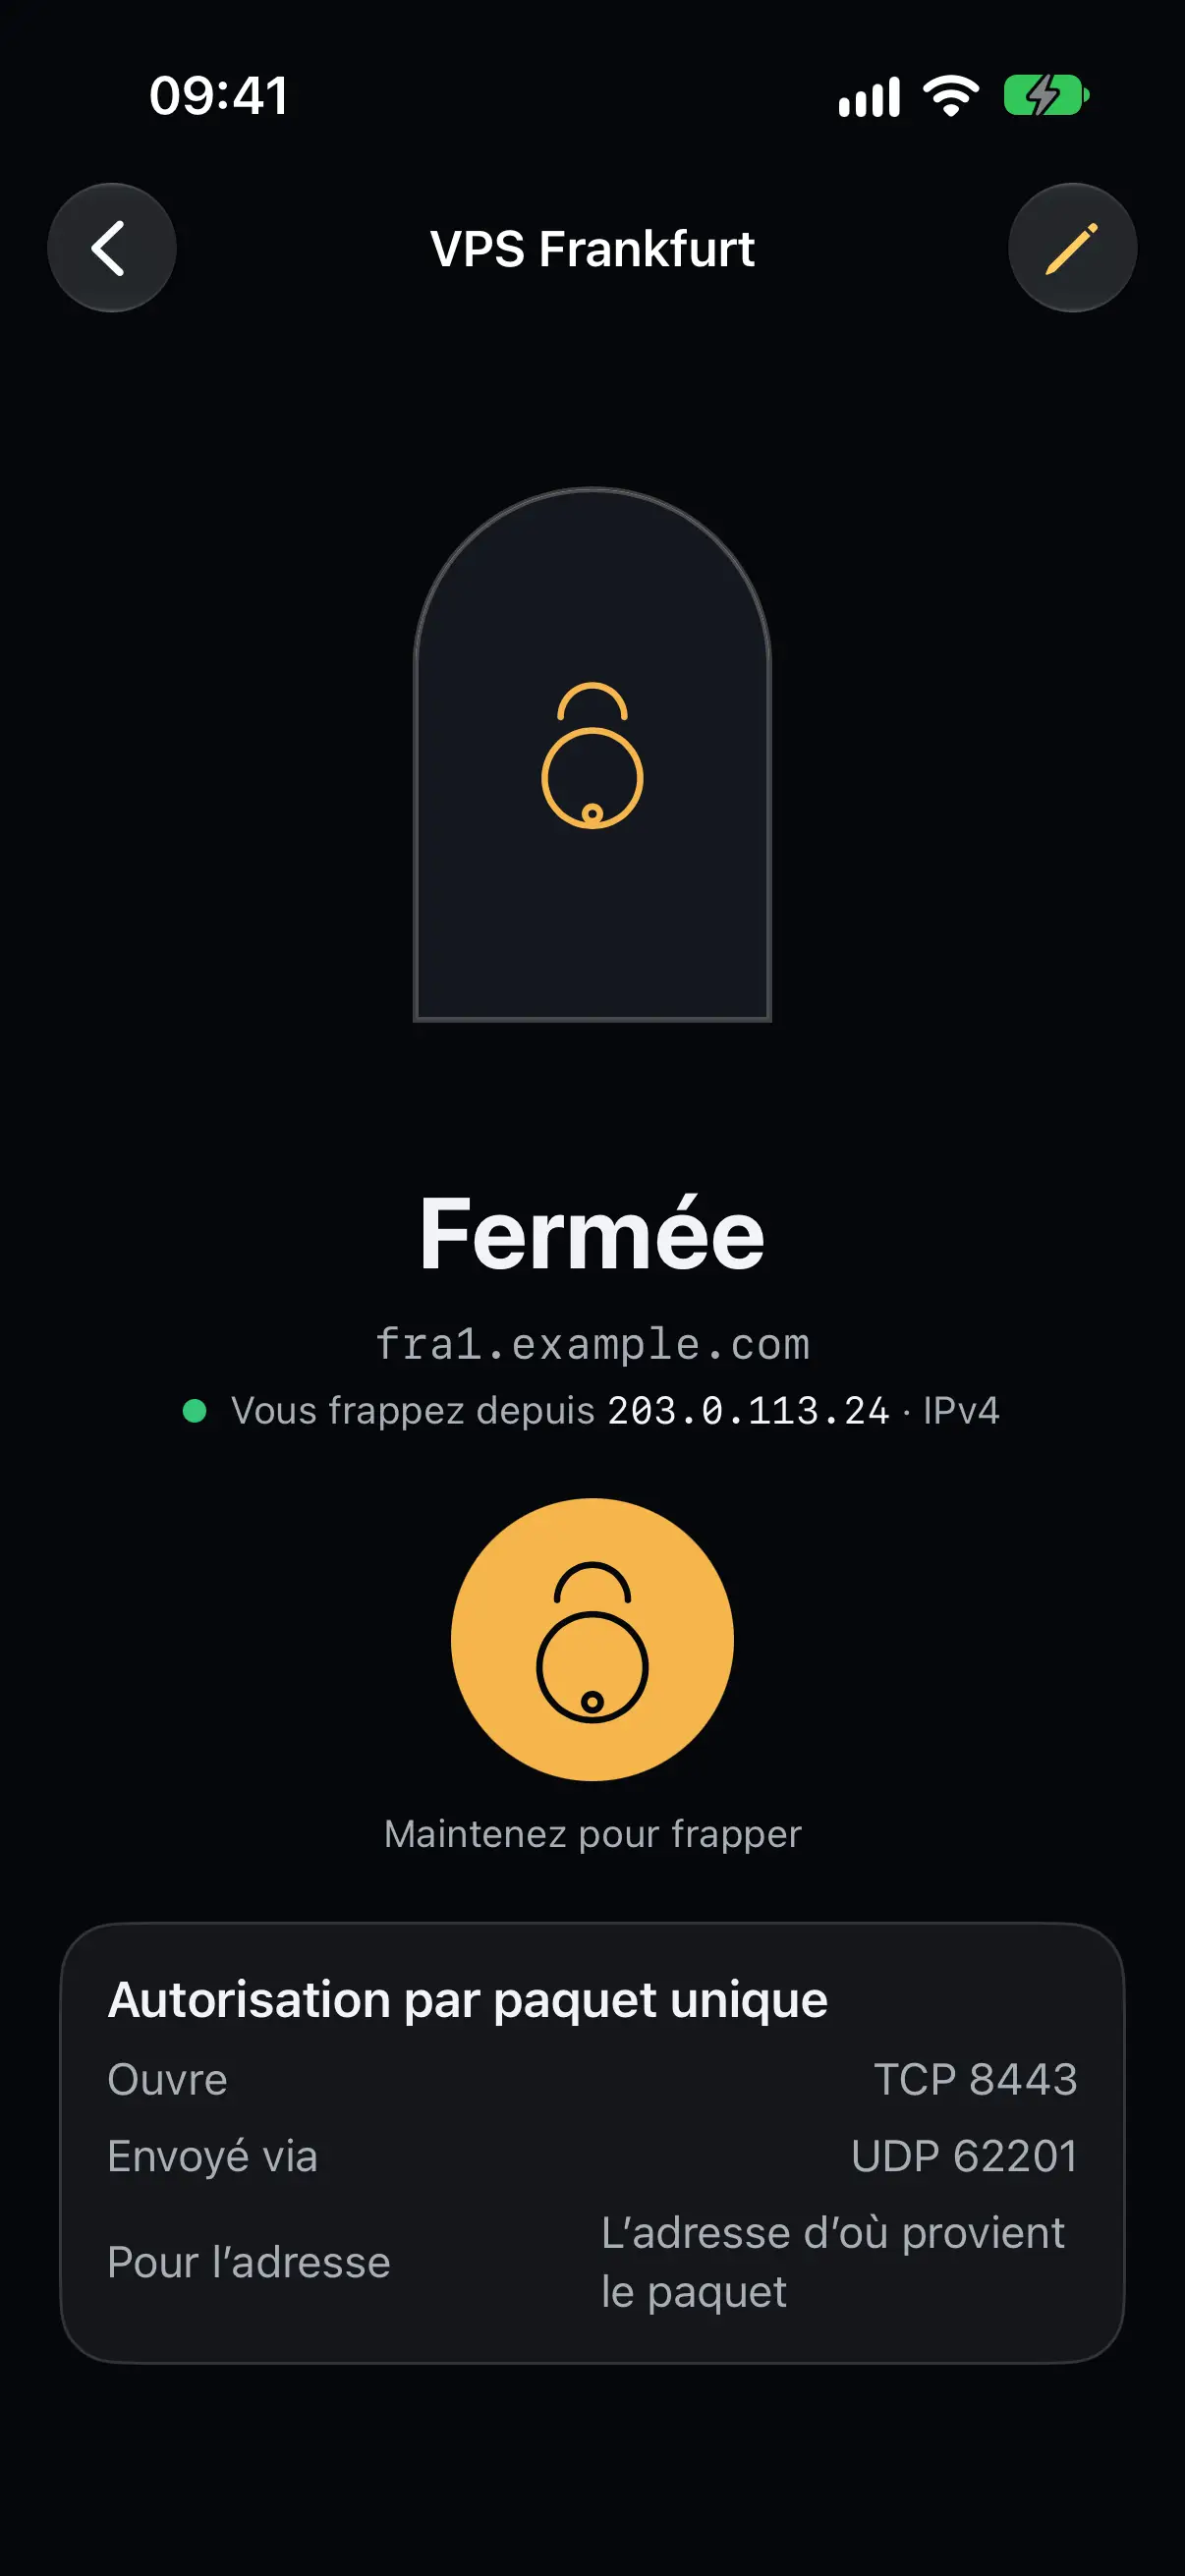
Maintenez pour frapper
Chaque frappe s’accompagne d’un retour haptique dans votre main. Ou frappez depuis votre Apple Watch, un widget, le Centre de contrôle, Siri ou le bouton Action — sur votre Mac, depuis la barre des menus.
-
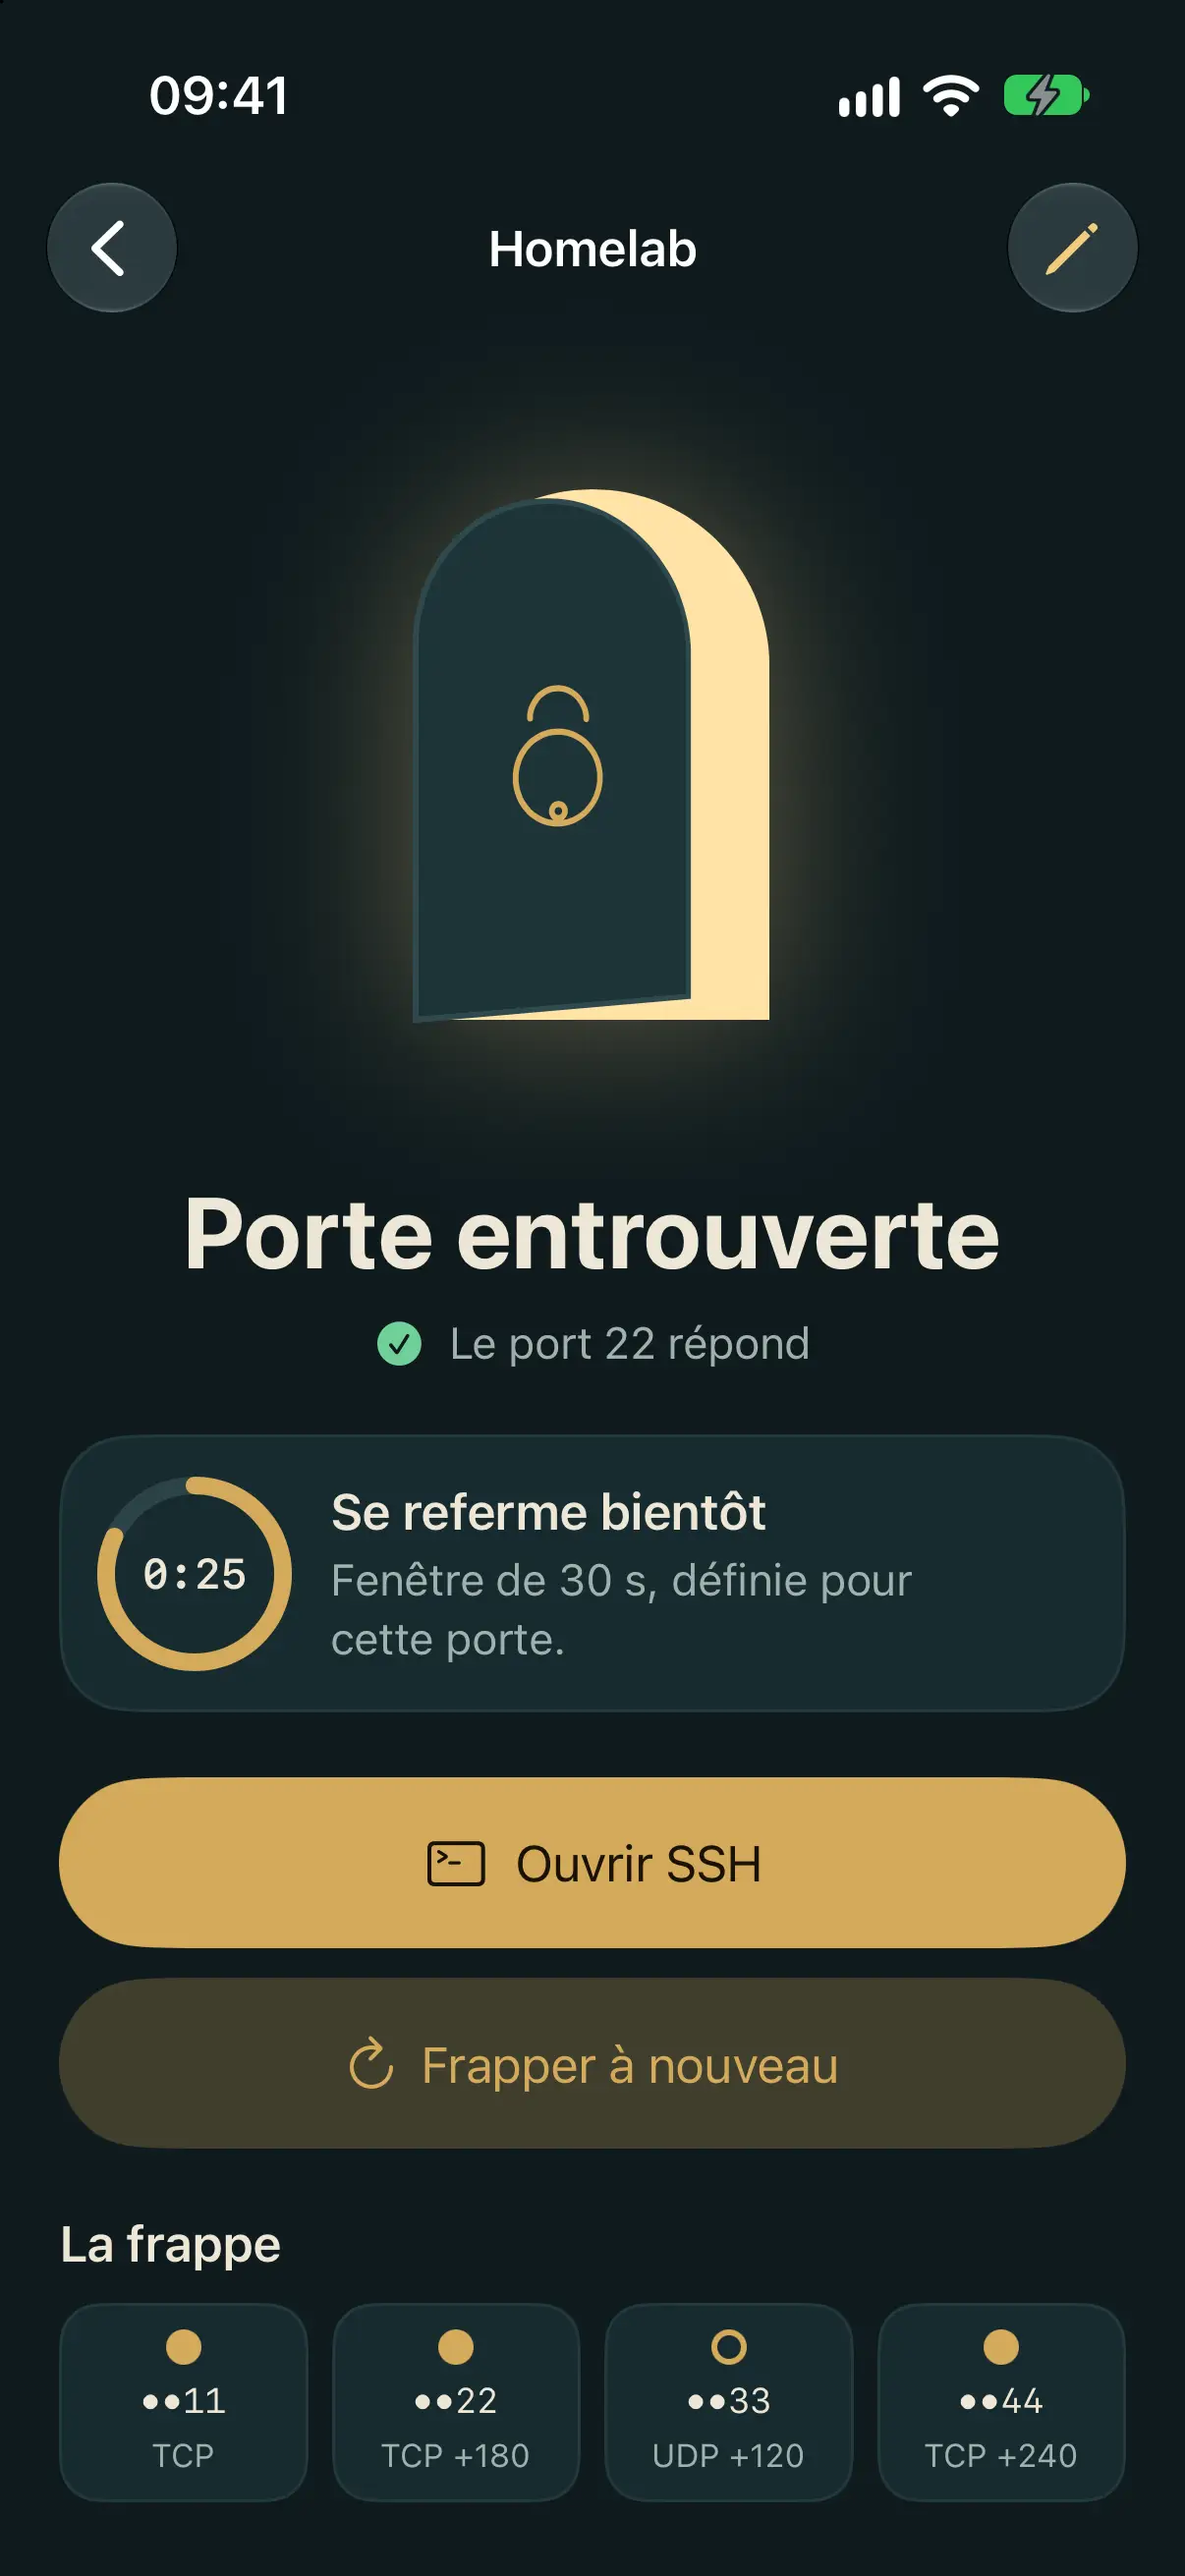
La porte est entrouverte
Secret Knock vérifie que le port répond, décompte le temps d’ouverture restant — également sur l’écran verrouillé et dans la Dynamic Island — et ouvre votre app SSH d’un geste supplémentaire.


Une seule frappe, sur tous vos écrans
Les mêmes portes sur iPhone, iPad, Mac et Apple Watch, synchronisées via votre propre iCloud — et sur iPhone Duo, la liste et la porte côte à côte.


Tout ce qu’il faut pour frapper
Conçu pour celles et ceux qui gardent leurs serveurs fermés : labos à domicile, VPS, routeurs et serveurs de bureau.
-
Tous les types de frappe
Séquences knockd sur TCP et UDP avec délais, charges utiles et séquences à usage unique ; SPA fwknop avec Rijndael et HMAC sur UDP ou HTTP ; tailles de ping pour MikroTik et iptables ; DrayTek Vigor avec son code TOTP.
-
Frappez d’où que vous soyez
Apple Watch et sa complication, widgets de l’écran d’accueil et de l’écran verrouillé, Centre de contrôle, Siri, Raccourcis, Spotlight et le bouton Action. Sur Mac, la barre des menus.
-
Vérification du port et compte à rebours
Après la frappe, Secret Knock vérifie le port — sur IPv4 ou IPv6, à toutes les adresses de l’hôte si vous le souhaitez — et décompte le temps pendant lequel il reste ouvert.
-
Directement dans SSH
Dès que la porte s’ouvre, un toucher ouvre votre app SSH via un lien ssh://, ou tout autre lien que vous définissez. Vous pouvez également réveiller le serveur avec Wake-on-LAN ou appeler un webhook.
-
Connaît l’origine de votre frappe
Affiche l’adresse publique d’où provient votre frappe et vous permet d’épingler IPv4 ou IPv6 pour chaque serveur — la raison la plus fréquente pour laquelle une frappe échoue.
-
L’historique de chaque frappe
Quand vous avez frappé, si la porte s’est ouverte et d’où : l’app, un widget, Siri ou Apple Watch.
-
Modèles et terminal
Modèles pour knockd, MikroTik, DrayTek et fwknop ; importez knockd.conf ou .fwknoprc ; copiez la même frappe sous forme de commande knock, fwknop ou ping pour votre terminal.
-
Privé et verrouillé
La liste des portes est chiffrée sur votre appareil et dans iCloud, et les clés sont synchronisées avec un chiffrement de bout en bout via le trousseau iCloud. Un verrouillage facultatif par Face ID ou Touch ID et des sauvegardes protégées par votre propre mot de passe complètent ces fonctions.
Aucune donnée collectée. Vraiment.
Un outil qui protège vos serveurs ne devrait pas vous surveiller. Secret Knock n’a ni compte, ni analyse, ni suivi.
Lire la politique de confidentialité →- Sans compte ni connexion — jamais.
- Aucun SDK d’analyse ou de publicité dans l’app.
- Vos serveurs sont synchronisés uniquement via votre propre iCloud ; les séquences de frappes et les clés restent dans le trousseau iCloud.
- L’app communique avec vos serveurs et avec ip.secretknock.app uniquement pour afficher l’IP publique depuis laquelle vous frappez — réponse immédiate, jamais enregistrée.
Une porte gratuite. Toutes les portes, une seule fois.
Gratuit
$0 pour toujours
- 1 serveur de votre choix
- Toutes les fonctionnalités, Apple Watch incluse
- La porte de démonstration pour l’essayer, offerte
Portes illimitées
$4.99 achat unique
- Serveurs illimités
- Un seul achat pour iPhone, iPad, Mac et Apple Watch
- Partage familial
Prix aux États-Unis. L’App Store fixe le prix dans votre pays. Aucun abonnement, aucun compte.
Guides pour votre configuration
Des guides pas à pas pour les serveurs et routeurs auxquels les utilisateurs envoient le plus souvent une frappe.
- knockd sur iPhone, iPad et Mac Envoyez des séquences de ports knockd depuis un iPhone, un iPad, un Mac ou une Apple Watch : frappes TCP et UDP, délais, charges utiles, séquences à usage unique, puis vérification d’un port et SSH. Lire le guide →
- SPA fwknop sur iPhone, Mac et Apple Watch Autorisation par paquet unique fwknop depuis l’iPhone, l’iPad, le Mac et l’Apple Watch : Rijndael + HMAC via UDP ou HTTP, avec des clés générées par fwknop --key-gen ou un code QR. Lire le guide →
- Port knocking MikroTik Frappez un pare-feu MikroTik RouterOS depuis un iPhone, un iPad ou un Mac : port knocking avec address-list ou avec la taille des paquets ICMP, puis Winbox. Règles incluses. Lire le guide →
- Port knocking DrayTek Vigor Frappez à un routeur DrayTek Vigor avec son code TOTP depuis l’iPhone, l’iPad, le Mac ou l’Apple Watch, comme avec l’outil Port Knocking de DrayTek. Lire le guide →
- Masquer SSH derrière le port knocking Gardez SSH fermé aux scanners et ouvrez-le uniquement après une frappe : knockd avec nftables ou iptables, ou SPA fwknop, et un client pour iPhone, iPad, Mac et Apple Watch. Lire le guide →
- Port knocking sur Apple Watch Frappez à votre serveur depuis votre poignet : l’Apple Watch frappe via votre iPhone, ou seule avec fwknop SPA via HTTP, puis lance le compte à rebours de la fenêtre d’ouverture. Lire le guide →
- Pourquoi une frappe n’ouvre pas le port Une liste de vérification pour les frappes qui n’ouvrent pas le port : l’adresse depuis laquelle vous frappez, IPv4 ou IPv6, les SYN retransmis, les délais, les horloges et l’ordre des règles, avec des commandes. Lire le guide →
- Exemples de knockd.conf Exemples fonctionnels de knockd.conf : ouvrir SSH pendant quelques secondes, séquences d’ouverture et de fermeture, séquences à usage unique et ensembles nftables, avec des notes pour Secret Knock. Lire le guide →
- configuration du serveur fwknop Installez fwknopd sur Debian ou Ubuntu, générez des clés, rédigez access.conf, bloquez SSH par défaut et effectuez un test avec le client fwknop avant d’ajouter la porte. Lire le guide →
- Port knocking, VPN ou fail2ban ? Quand le port knocking est l’outil adapté pour protéger SSH et les panneaux d’administration, et quand un VPN comme WireGuard ou Tailscale, ou fail2ban, convient mieux. Lire le guide →
Questions
Qu’est-ce que le port knocking ?
Le port knocking maintient un service tel que SSH caché derrière un pare-feu fermé. Le pare-feu ne l’ouvre que pour une adresse qui envoie d’abord une séquence secrète de tentatives de connexion — la frappe. knockd surveille une séquence de ports ; fwknop accepte un paquet chiffré d’autorisation par paquet unique.
Avec quels serveurs Secret Knock fonctionne-t-il ?
Avec tout serveur exécutant knockd ou fwknopd, ainsi qu’avec les pare-feu qui ouvrent un port après une séquence de tentatives de connexion TCP ou UDP — par exemple sur un VPS Linux, un serveur domestique, un NAS ou un routeur.
Est-ce compatible avec les routeurs MikroTik ou DrayTek ?
Oui. Le port knocking MikroTik par tentatives de connexion ou par taille de paquet ICMP fonctionne, et Secret Knock envoie les tailles de ping attendues par les règles du routeur. Pour les routeurs DrayTek Vigor, l’app frappe comme le Port Knocking Tool de DrayTek : le premier port, puis deux ports issus du code TOTP du routeur. Les modèles renseignent les réglages habituels.
Puis-je l’essayer sans avoir mon propre serveur ?
Oui. Après le premier lancement, Secret Knock ajoute une porte de démonstration : un serveur de test public sur demo.secretknock.app. Maintenez son heurtoir appuyé et le serveur ouvre un port pour votre adresse pendant 30 secondes ; vous pouvez ainsi découvrir tout le processus avant d’ajouter votre propre serveur. La porte de démonstration n’est pas comptabilisée dans le serveur gratuit.
Le port knocking est-il sécurisé ?
Une séquence de frappe classique circule en clair ; considérez-la donc comme une couche supplémentaire devant des clés SSH robustes, et non comme un remplacement. Le SPA de fwknop est plus robuste : chaque paquet est chiffré, authentifié avec HMAC et ne peut pas être rejoué.
Est-ce que cela fonctionne sur Apple Watch ?
Oui. Les apps Apple Watch ne peuvent pas elles-mêmes envoyer de paquets réseau bruts ; l’Apple Watch frappe donc via votre iPhone. Loin de l’iPhone, l’Apple Watch peut envoyer un SPA fwknop via HTTP si votre serveur l’autorise.
Pourquoi ma frappe n’a-t-elle pas ouvert le port ?
Le plus souvent, la frappe est partie via IPv6 alors que SSH se connecte via IPv4, ou inversement, ou bien le serveur a vu une autre adresse IP publique. Secret Knock affiche l’adresse depuis laquelle vous frappez et vous permet de choisir IPv4 ou IPv6 pour chaque serveur. Le guide du port knocking couvre les autres causes.
Secret Knock collecte-t-il des données ?
Non. Il n’y a ni compte, ni analytique, ni suivi. Vos serveurs et vos clés restent sur vos appareils et dans votre propre iCloud.
Combien cela coûte-t-il ?
Un serveur est gratuit avec toutes les fonctionnalités. Les serveurs illimités sont proposés sous forme d’achat unique couvrant iPhone, iPad, Mac et Apple Watch, et compatible avec le Partage familial.

Gardez la porte fermée. Emportez la frappe.
Secret Knock arrive bientôt sur l’App Store pour iPhone, iPad, Mac et Apple Watch.
Bientôt disponible sur l’App Store